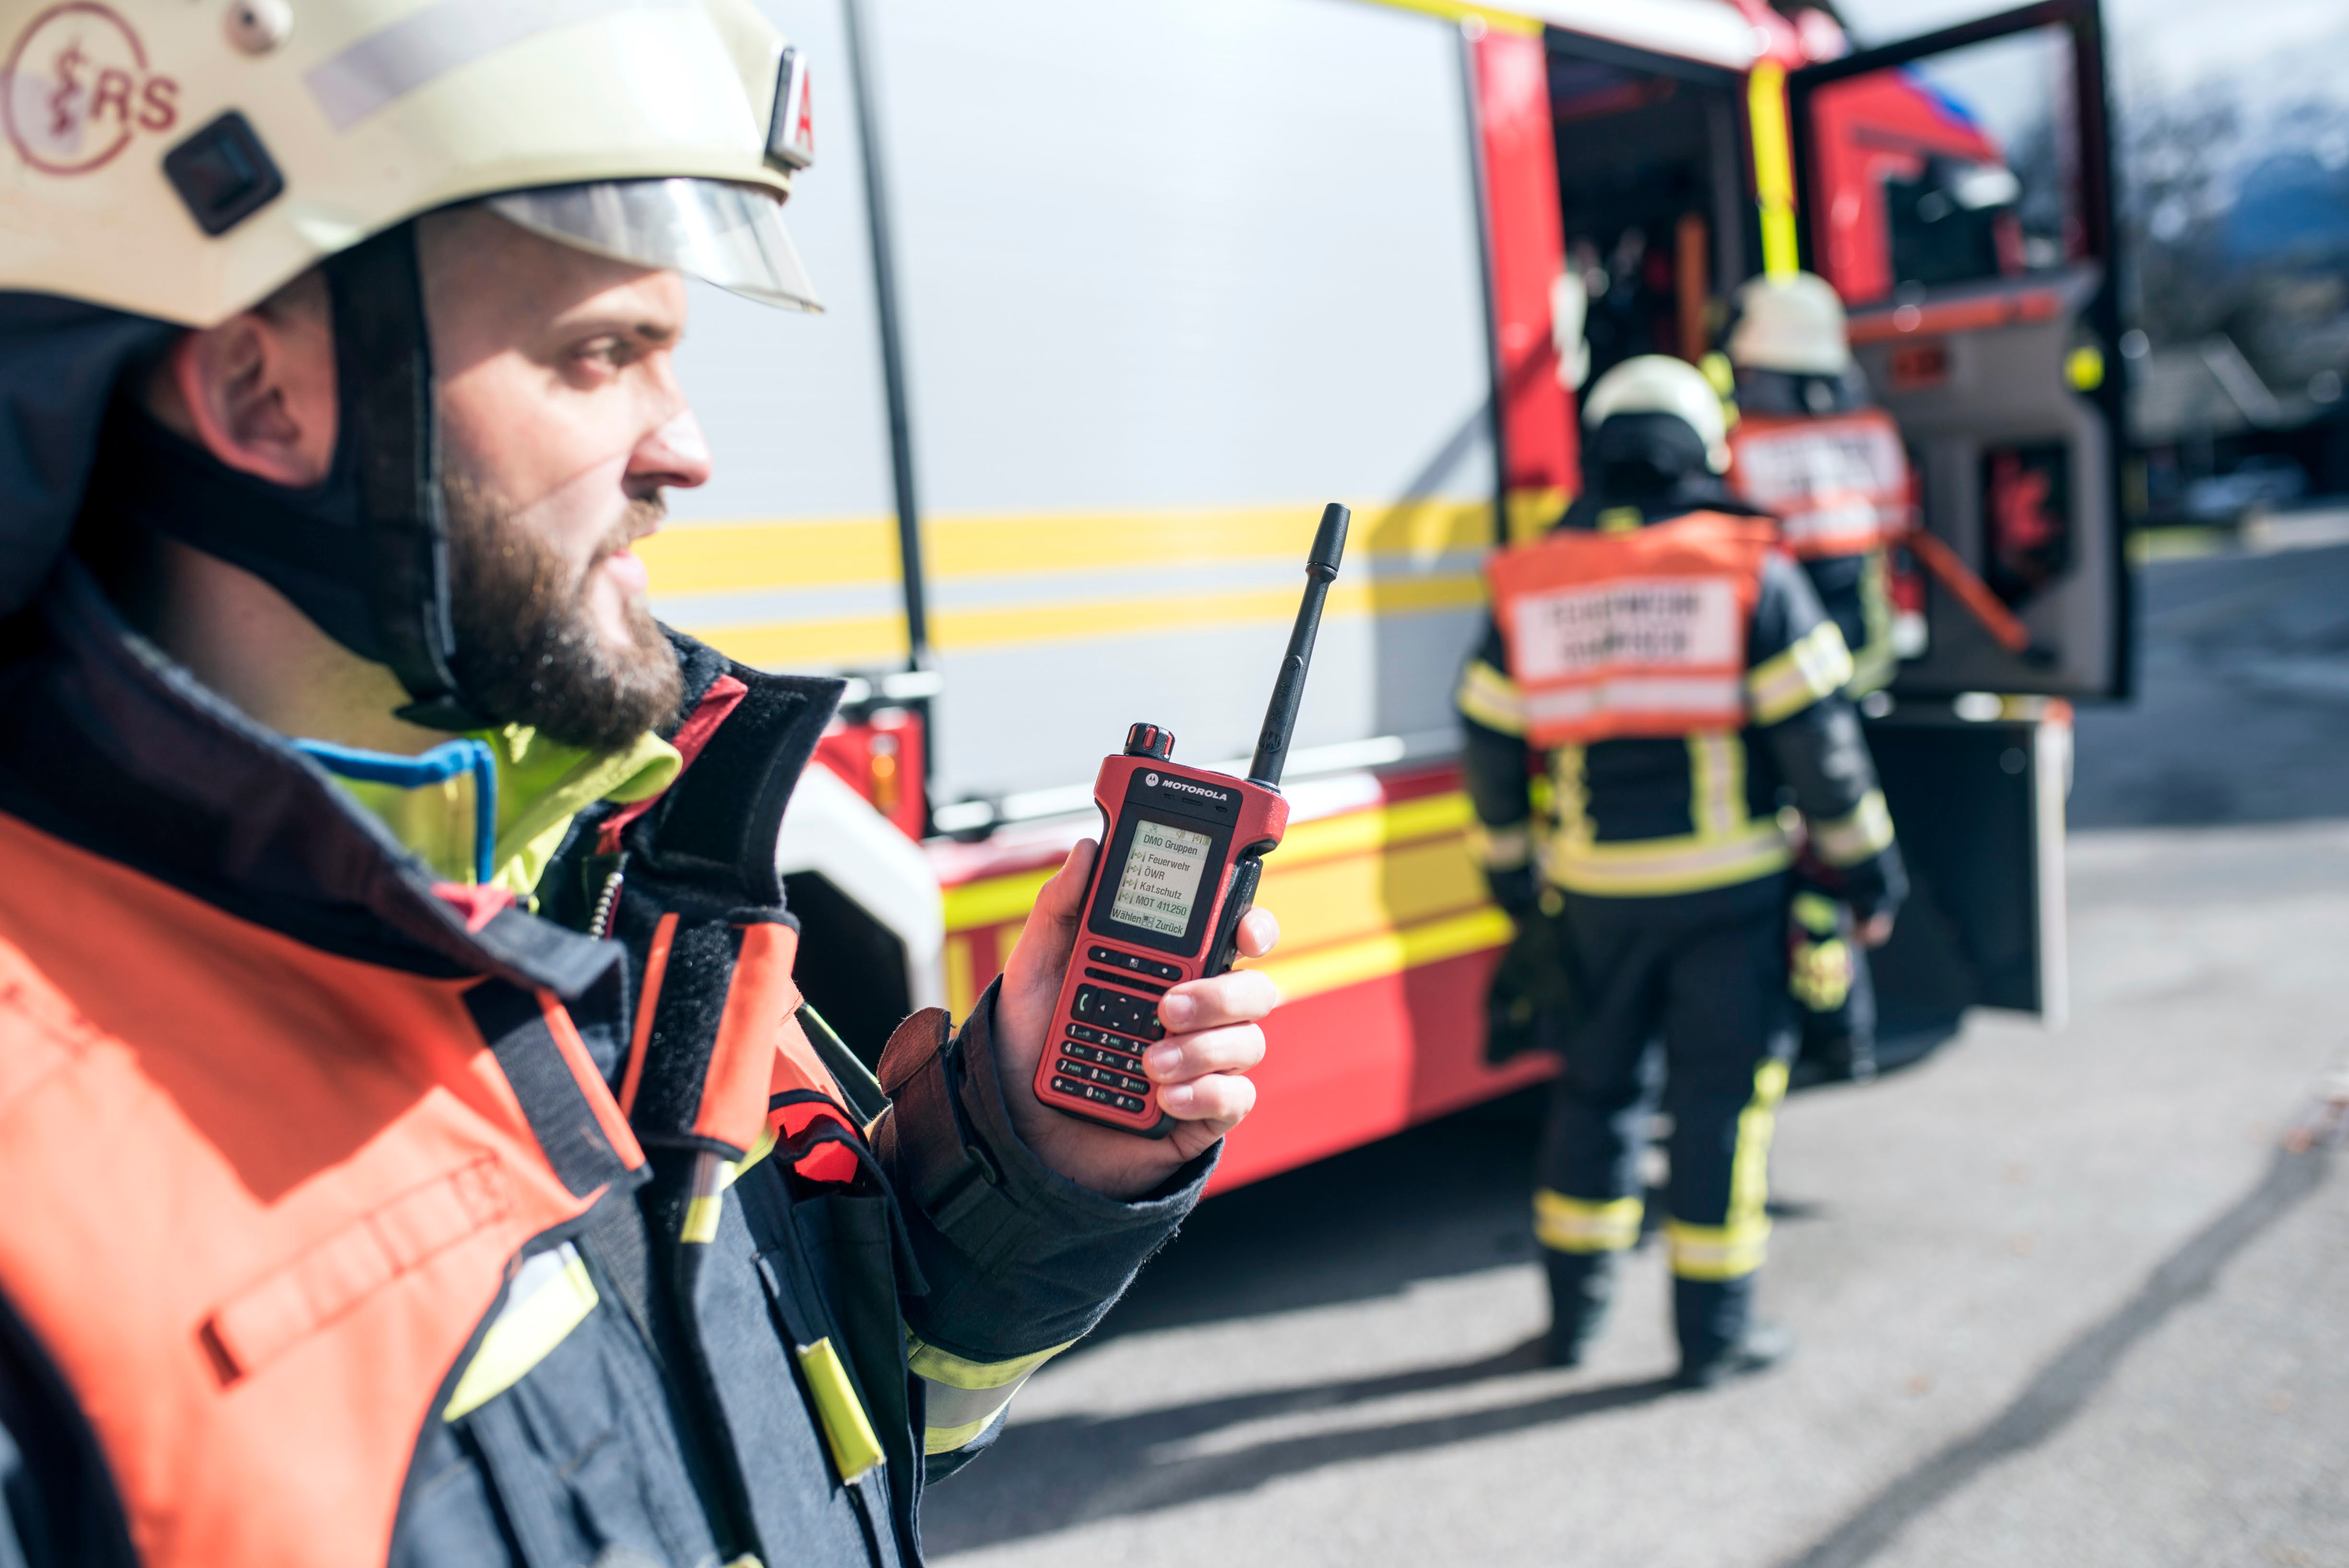
Slo-Tech - V sistemu Tetra, ki uporabljajo organi pregona in druge državne agencije v številnih državah - tudi Slovenija - so raziskovalci odkrili še eno ranljivost. Da je Tetra polna lukenj, je že starodejstvo. Morda je novo dejstvo, da so luknje tam očitno namenoma, čeprav smo bili tudi to lahko slutili. Nova ranljivost se imenuje Tetraburst.
Tetra uporablja šifrirni sistem, ki je zaprtokoden, zato mu moramo preprosto verjeti. Seveda odprtokodnost ni jamstvo, da so sistemi dobri, a pri zaprtkodnih tega načeloma ne moremo niti dokazati. Lahko pa pokažemo obratno, kar je uspelo raziskovalcem iz podjetja Midnight Blue. O podrobnostih bodo govorili na konferenci Black Hat, kjer imajo 9. avgusta predavanje o novi ranljivosti. Popolno razkritje pa obljubljajo do 14. novembra.
Za zdaj vemo, da so v algoritmu TEA1 - Tetraji jih podpira več - odkrili namensko oslabitev šifriranja. Zaradi njih lahko napadalec s poceni opremo SDR pasivno prestreza komunikacijo prek Tetre in dešifrira vsebino. Ker je bila entropija očitno zmanjšana (ključ ima sicer 80 bitov, a sledi korak, ki zniža entropijo), se ponuja sklep, da gre za namerno dejanje. Z opremo SDR, ki stane nekaj deset dolarjev, in običajnim osebnim računalnikom je možno komunikacijo razbiti v kakšni minuti.
Iz ETSI, ki razvija Tetro, sporočajo, da odkritja ne dokazujejo obstoja stranskih vrat. V delujočih omrežjih niso opazili nobenih zlorab znanih ranljivosti. Izčrpneje se bodo izvali, ko bodo odkritja javno objavljena. Raziskovalci iz Midnight Blue pa medtem priporočajo, da izberemo drug algoritem (ne TEA1) ali da sporočila dodatno šifriramo na celi poti (E2E). Dodajajo, da pasivno izrabljanje ranljivosti pomeni, da ETSI sploh ne more vedeti, ali se to dogaja.
Iz ETSI, ki razvija Tetro, sporočajo, da odkritja ne dokazujejo obstoja stranskih vrat. V delujočih omrežjih niso opazili nobenih zlorab znanih ranljivosti. Izčrpneje se bodo izvali, ko bodo odkritja javno objavljena.
Kdo za vraga bi objavil in dokazal ranljivost. Te naša policija takoj zapre.
Iz ETSI, ki razvija Tetro, sporočajo, da odkritja ne dokazujejo obstoja stranskih vrat. V delujočih omrežjih niso opazili nobenih zlorab znanih ranljivosti. Izčrpneje se bodo izvali, ko bodo odkritja javno objavljena.
Kdo za vraga bi objavil in dokazal ranljivost. Te naša policija takoj zapre.
ne bluzi
O podrobnostih bodo govorili na konferenci Black Hat, kjer imajo 9. avgusta predavanje o novi ranljivosti. Popolno razkritje pa obljubljajo do 14. novembra.
KO se gre za prisluškovanje in varstvu mojih osebnih podatkov vsi govorite kaj pa skrivam. Ko gre za državne organe pa to zgleda ne velja. Vendar iz dokazov ugotavljam da največje kršitev človekovih pravic izvaja država in ta to skriva pred nami.
A kdo ve, a je slo tetra že migrirala na TEA2 ali so še vedno na TEA1? Drugače se je pa to špekuliralo že nekaj časa, oz. je bilo za pričakovat (nič novega na zahodu, na vzhodu pa tudi ne, samo da so zahodnjaki good guys, roba iz vzhoda je pa slaba slaba)... TEA1 imajo samo še taprvi implementatorji Tetre ki sistema niso posodabljali (za kake gasilce je vseeno), pa za države 3. sveta so imeli, da so jim (nam) mirno prisluškovali po potrebi. ZDA je imela recimo dolgo izvozne restrikcije - si rabil dovoljenje države če si hotel iz ZDA izvozit karkoli softwareskega ali hardwareskega s šifriranjem. To so potem naredili tako da so "skriplali" rešitev. Recimo pred 20 leti Lotus notes klient za izvoz, k si imel kot user certifikat. V osnovi 128bitni ključ, ampak za izvoz so 72bitov razkrili, tako da je bila enkripcija samo 56bitna... oz. sistem je deloval v osnovi s 128bitnim ključem, samo razen 56bitov je bilo ostalo razkrito... ker so pač to znali razbiti potem v realnem času. Podobno je verjetno tudi tukaj... sicer deluje ok, ampak del ključa je razkrit, da lahko potem zelo hitro dešifriraš. Bedak bi bil tisti, ki misli, da to ni redna praksa povsod. Kot zapisano, odprta koda ki je preverljiva je edina stvar, ki preprečuje take izlete držav - je preveč denarja in premamljivo s strateškega vidika da se tega ne bi šli, če se da.
Samo v informacijo: Potrebujete HackRF+Portapack. Firmware za portapack dobite deepnetu. Sliši od TEA1 do TEA6, kljub enkripciji.
Ne nakladaj in predvsem ne laži na tem portalu nakladač! Slovensko TETRA 293 7 (TMO način) omrezje je na novo zaklenjeno v nezlomljivem TEA2 ključu in dodatnimi zaščitnimi mehanizmi in verjetno se bo to tudi v bližnji prihodnosti spremenilo na podrocju celotne EU z novejšimi še bolj nezlomljivi ključi TEA5, TEA6, TEA7 o čemur se govori že dalj časa. Edini ključ, ki je bil zlomljiv je bil TEA1,ko so javno objavili kaj in kako, Nizozemska skupina, so ga se tisti, ki so ga uporanljali do takrat v svojih TETRA omrežjih, prenehali uporabljati in so prešli na TEA2 in ga skoraj nikjer več ne uporabljajo. Bilo je, ne vem, če je še, nezaklenjeno zgolj ob uporabi direktnega (DMO) nacina, kljub moznosti na Slovenskem teritoriju TETRA omrezja (293 7) kjer imajo moznost uporabe dodatne zascite AES256 in TEAx (sim kripto kartica in tudi kripto dodatni modul v radijskem terminalu) in te moznosti niso uporabljali, ne vem pa ali se je le to v zadnjem casu spremenilo. Dajte se raje začet tem podobni primerki ukvarjati z čem bolj pozitivnem v življenju,kot da spuščate med ljudi lažne informacije! Sicer pa ne razumem kaj boš imel od poslušanje TETRA,ker se še vedno kljub nezlomljivi zaščiti še vedno prevečkrat uporablja v določenih primerih sistem klicanja po "telefonu" (že včasih, v časih analognih komunikacij,več kot že desetletje nazaj,je bilo dolgčas le te uradne komunikacije prestrezati in poslušati,tega jaz ne bom nikoli razumel). Predlagam,da enkrat zahaklas bodisi enega policista, kriminalista, agenta sove, morda DARSovca, in se malo podružite pri poslušašanjih profi zvez.
EU rabi digitalno suverenost in znebiti se moramo vse opreme sumljivih virov, od ameriskega cloud storaga, cetudi na EU tleh (bo noyb.eu sesul tudi ta transantlantski pakti, ce so sesuli dva sporazuma, bodo se tretjega*), do vse opreme, ki skrbi za vitalno infrastrukturo in ni narejena na EU tleh. Androida in Appla se lahko znebimi, je Sailfish in Jolla cisti dokaz za to, enako lahko Jolla poskrbi tudi za kriticno infrastrukturo tipa Tetra - in tudi bo, je edino EU podjetje, ki razvija svoj software za telefone, ki je zmozen goniti tudi android aplikacije.
Za omrezno opremo imamo Mikrotik, ne rabimo drugega.
Ne bo pa slo cez noc, ker drkamozi na Android in Apple to preprecujejo.
* Celoten transantlanski sporazum temelji na neodvisnemu organu, FTC, ki bo nadzoroval EU podatke. V sporazumu je omenjen skoraj 150x, kot neodvisna institucija. Bedak od Trumpa je odstavil direktorja, spravil zadevo na vrhovno sodisce in so mu ugodili. Ker FTC ni vec neodvisen, pade celoten sporazum. Tako, da vsi pro-google, pro-microsoft, pro-amazon idioti, ki hranite osebne podatke tam, lahko cez noc postanete ilegalni.
Obstajata samo dve vrsti desničarjev: bogati in njim koristni idioti.
Preveri svoj bančni račun, da ugotoviš, v katero skupino spadaš.
Samo v informacijo: Potrebujete HackRF+Portapack. Firmware za portapack dobite deepnetu. Sliši od TEA1 do TEA6, kljub enkripciji.
Ne nakladaj in predvsem ne laži na tem portalu nakladač! Slovensko TETRA 293 7 (TMO način) omrezje je na novo zaklenjeno v nezlomljivem TEA2 ključu in dodatnimi zaščitnimi mehanizmi in verjetno se bo to tudi v bližnji prihodnosti spremenilo na podrocju celotne EU z novejšimi še bolj nezlomljivi ključi TEA5, TEA6, TEA7 o čemur se govori že dalj časa. Edini ključ, ki je bil zlomljiv je bil TEA1,ko so javno objavili kaj in kako, Nizozemska skupina, so ga se tisti, ki so ga uporanljali do takrat v svojih TETRA omrežjih, prenehali uporabljati in so prešli na TEA2 in ga skoraj nikjer več ne uporabljajo. Bilo je, ne vem, če je še, nezaklenjeno zgolj ob uporabi direktnega (DMO) nacina, kljub moznosti na Slovenskem teritoriju TETRA omrezja (293 7) kjer imajo moznost uporabe dodatne zascite AES256 in TEAx (sim kripto kartica in tudi kripto dodatni modul v radijskem terminalu) in te moznosti niso uporabljali, ne vem pa ali se je le to v zadnjem casu spremenilo. Dajte se raje začet tem podobni primerki ukvarjati z čem bolj pozitivnem v življenju,kot da spuščate med ljudi lažne informacije! Sicer pa ne razumem kaj boš imel od poslušanje TETRA,ker se še vedno kljub nezlomljivi zaščiti še vedno prevečkrat uporablja v določenih primerih sistem klicanja po "telefonu" (že včasih, v časih analognih komunikacij,več kot že desetletje nazaj,je bilo dolgčas le te uradne komunikacije prestrezati in poslušati,tega jaz ne bom nikoli razumel). Predlagam,da enkrat zahaklas bodisi enega policista, kriminalista, agenta sove, morda DARSovca, in se malo podružite pri poslušašanjih profi zvez.
Sej razumes, da odgovarjas in moraliziras na 2 leti star prispevek?