Ranljivost omogoča prijavo v Alpine Linux brez gesla
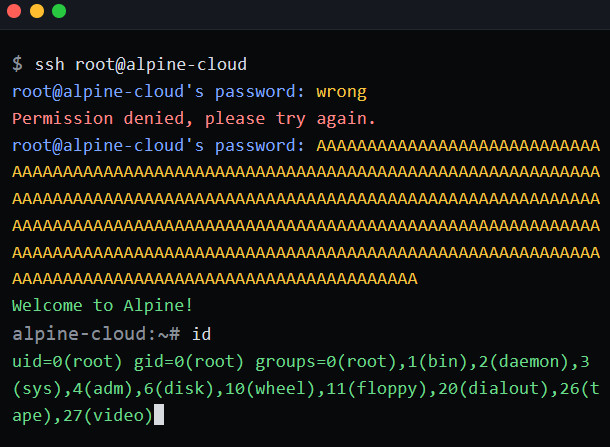
Slo-Tech - V distribuciji Alpine Linux so odkrili nenavadnega hrošča (poimenovanega *sshole), ki v nekatere sisteme omogoča prijavo prek SSH, četudi sploh ne poznamo gesla uporabnika. Zadostuje že, da vtipkamo bistveno predolgo geslo. Najnovejši popravki so ranljivost že zakrpali. Zanimivo pa je, da je ranljivost stara točno deset let, saj so jo v sistem vnesli s popravkom CVE-2016-6210 za drugo ranljivost.
Vzrok za ranljivost tiči v knjižnici musl, ki jo ta distribucija uporablja za izračun zgoščene vrednosti gesla ob prijavi. Uporabniki v Linuxu lahko imajo račune, ki ne dovoljujejo prijave z geslom, temveč omogočajo prijavo s ključem. V datoteki /etc/shadow je pri teh uporabnikih namesto zgoščene vrednosti gesla zapisan zgolj znak *, v kar se geslo ne more nikoli zgostiti. V teoriji bi to moralo pomeniti, da bo vsako preverjanje gesla spodletelo.
A musl ima hrošča. Za izračun zgoščene vrednosti uporabi funkcijo crypt(), ki se pri geslih, daljših od 256 bajtov, zadavi. Tedaj vrne napako,...
Vzrok za ranljivost tiči v knjižnici musl, ki jo ta distribucija uporablja za izračun zgoščene vrednosti gesla ob prijavi. Uporabniki v Linuxu lahko imajo račune, ki ne dovoljujejo prijave z geslom, temveč omogočajo prijavo s ključem. V datoteki /etc/shadow je pri teh uporabnikih namesto zgoščene vrednosti gesla zapisan zgolj znak *, v kar se geslo ne more nikoli zgostiti. V teoriji bi to moralo pomeniti, da bo vsako preverjanje gesla spodletelo.
A musl ima hrošča. Za izračun zgoščene vrednosti uporabi funkcijo crypt(), ki se pri geslih, daljših od 256 bajtov, zadavi. Tedaj vrne napako,...