☰

»

Za ranljivost v PHP hekerji izvedeli že pred štirimi dnevi
Slo-Tech - Današnji dan je minil v znamenju mrzličnega posodabljanja PHP na spletnih straneh in drugih storitvah, potem ko je včeraj popoldne Fundacija PHP objavila popravek in podrobnosti o najhujši doslej znani ranljivosti v PHP-ju. Po prvotnih načrtih bi morali popravek objaviti šele danes, a so bili prisiljeni pohiteti, ko so v javnost pricurljale informacije o popravku. A kot kaže, so hekerji za ranljivost izvedeli vsaj štiri dni pred javno objavo.

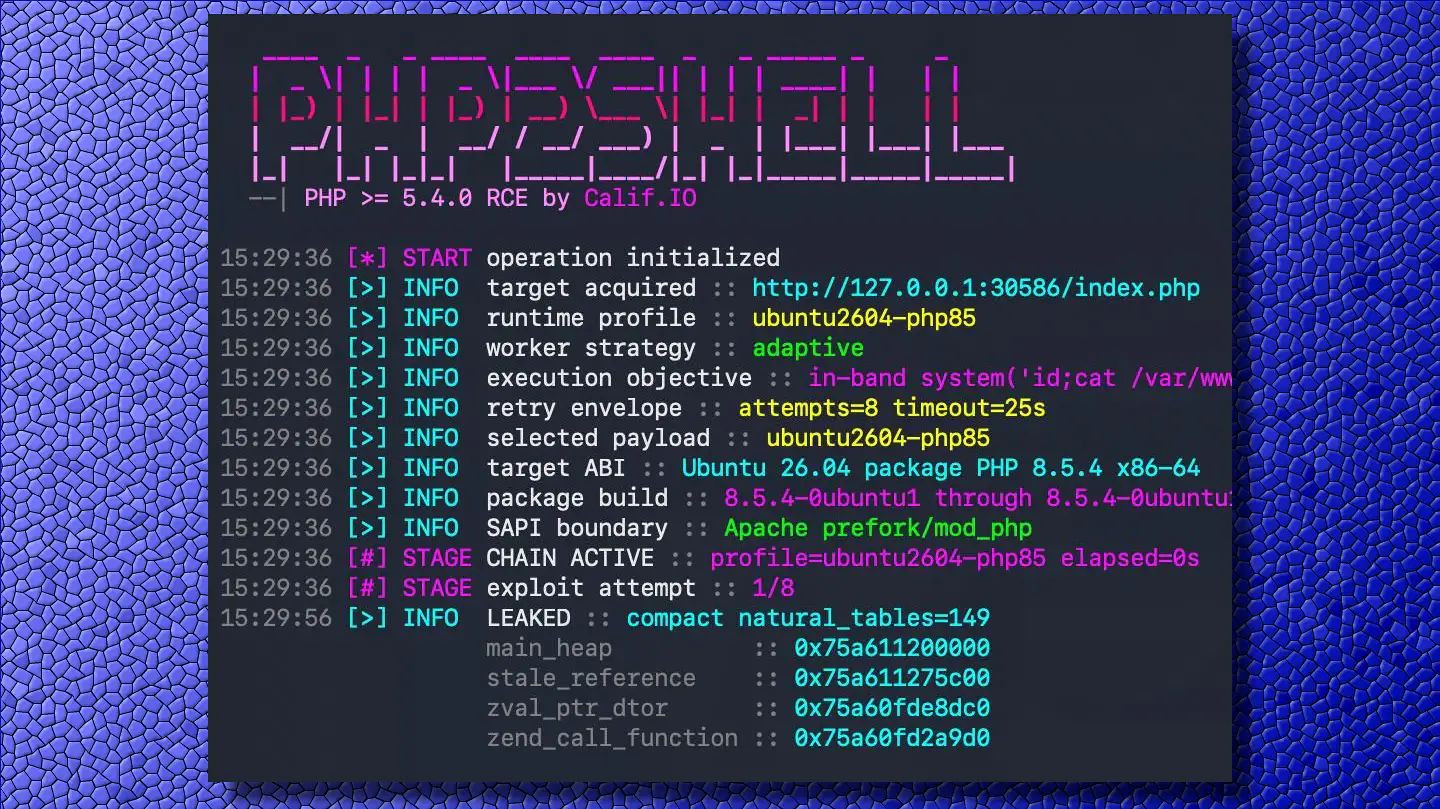
Amazon je objavil rezultate preiskave, v kateri deli zaskrbljujoče informacije. V Amazon Threat Intelligence so ugotovili, da so se prvi poizkusi zlorabe ranljivosti PHP2Shell zgodili že 17. oktobra, torej v soboto. Za ranljivost je tedaj še veljal strogi embargo. Nadaljnje poizkuse zlorabe so zaznali 21. oktobra med 4. in 10. uro po slovenskem času, medtem ko so bili popravki objavljeni šele ob 16. uri.

Po pričakovanjih so se kmalu po objavi popravka začeli pojavljati delujoči primeri kode za napade (proof-of-concept exploits), ki so jih...
0 komentarjev

Huda ranljivost v PHP-ju terja takojšnjo posodobitev, nekaj strani preventivno ugasnili

Slo-Tech - Fundacija PHP je včeraj najavila, da bo v četrtek izdala dva kritična popravka za PHP, za katera naj bodo administratorji v nizkem startu, da ju takoj namestijo. Ocenili so, da se bodo takoj po objavi popravkov organizirali napadalci in luknji začeli izkoriščati, saj bo iz popravkov trivialno ugotoviti, kako to storiti. Ranljivosti imata oceno resnosti 9,2 od 10. Ker so informacije ušle, je popravka izdala že predčasno.

Gre za ranljivosti CVE-2026-109618 in CVE-2026-109619, katerih tehnične podrobnosti iz varnostnih razlogov niso bile znane. Tudi slovenski SI-CERT priporoča, da popravka namestimo nemudoma, sicer pa sisteme dotlej izključimo iz interneta. Popravka sta bila res objavljena danes malce pred 16. uro.

Ranljive so verzije od PHP 5.4 dalje, posodabljale pa se bodo seveda le novejše verzije, torej 7.4 in 8.x. Priporočljiva je seveda nadgradnja na najnovejšo, to je PHP 8.5.12. Ranljive so tudi aplikacije, ki tečejo v Dockerju. Zaradi resnosti ranljivosti je na internetu...

34 komentarjev

Hekerji napadli francoske hladilnike

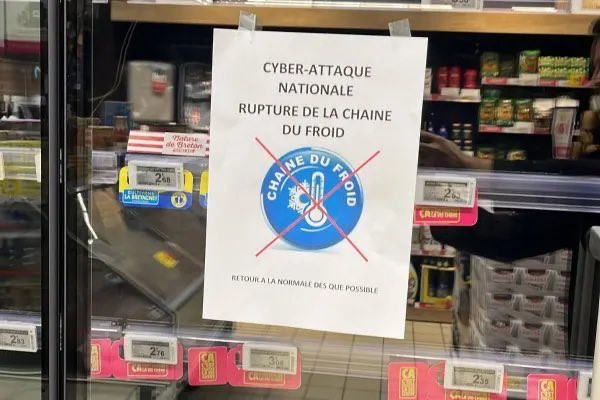
Slo-Tech - V francoskih trgovinah so se danes spopadli s hekerskim napadom na njihove hladilnike, zaradi česar so morali zavreči hrano, ki se je nedopustno segrela. Doslej so za francosko tiskovno agencijo verige E. Leclerc, Intermarche in Cooperative U potrdile, da so bile žrtve napada. Po besedah predstavnikov Cooperative U podobnega napada v preteklosti ne beležijo, predvsem ne tako ciljanega.

Prizadetih je bilo več sto trgovin, v katerih naj bi se hladilniki segreli vse do 50 °C. Hekerji so poleg spremembe termostatov izklopili tudi sisteme za opozarjanje na porast temperature, zato so bili hladilniki več ur pregreti. Po nepotrjenih informacijah so izkoristili ranljivosti v programski opremi za krmiljenje in sprožili programe za odtaljevanje.

Danfoss je potrdil, da so bili prizadeti njihovi starejši sistemi AK-SM800 in AK-SC355 ter neposodobljeni AK-SM800A. Na internetu je dostopnih približno tri tisoč naprav s to programsko opremo, med temi polovica v Franciji.

Lani so v teh napravah...

52 komentarjev

Kako se hekerji izvedeli za ranljivost v SharePointu?

Slo-Tech - Ko so minule tedne hekerji množično napadali lokalne namestitve SharePointa zaradi ranljivosti, je moral Microsoft hitro izdati popravke, saj je bila škoda velika, žrtev pa več sto. Pri tem pa je bila nenavadna zlasti časovnica, saj so napadi ranljivost izrabljali na tak način, da so obšli dan pozneje izdane redne popravke (v okviru drugega tedna v mesecu oziroma Patch Tuesday). Zdelo se je, kot bi nekdo natančno vedel, kakšni bodo popravki.

To seveda ni velika skrivnost, saj so vsi člani programa MAPP o podrobnostih prihajajočih popravkov obveščeni dva tedna pred izdajo. Člani MAPP (Microsoft Active Protections Program) podpišejo pogodbe o nerazkrivanju, nato pa dobijo predčasne informacije, ki jih uporabijo za zaščito svojih strank. V tem primeru so bili popravki (vključno z CVE-2025-49704 in CVE-2025-49706) v okviru MAPP razkriti 24. junija, napadi so se začeli 7. julija, dan pozneje pa so bili popravki izdani, a so bili takoj neučinkoviti. O ranljivosti je bil Microsoft...

5 komentarjev

Huda ranljivost v Sharepointu, ki se že izkorišča

Slo-Tech - V lokalni verziji platforme Microsoft SharePoint, ki jo organizacije uporabljajo za gostovanje na lastnih strežnikih, se ta hip izkoriščata dve ranljivosti, ki do danes nista bili zakrpani. Microsoft je zato za SharePoint Subscription Edition in SharePoint 2019 izdal izredna popravka, medtem ko za SharePoint 2016 popravek še pripravljajo. Vsem uporabnikom svetujejo takojšnjo namestitev in zatem zamenjavo ključev.

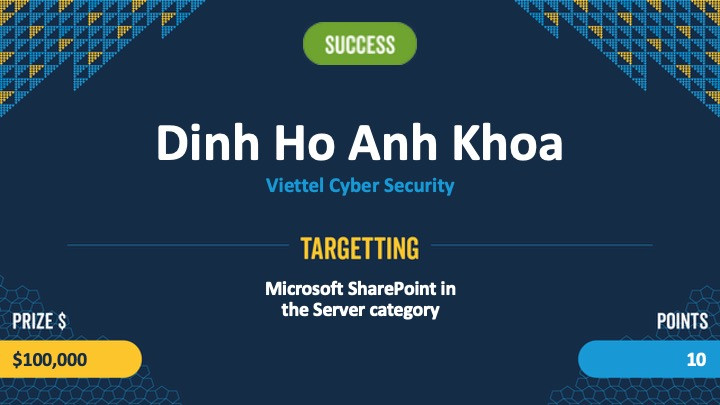
Za SharePoint Server 2019 je namenjen popravek KB5002754, za SharePoint Subscription Edition pa KB5002768. Po podatkih Bleeping Computer se napadi, ki ranljivosti izkoriščajo, že vrstijo. Prizadetih je vsaj 54 organizacij, med njimi tudi agencije v Bruslju in Washingtonu. Ranljivosti imata oznaki CVE-2025-49704 in CVE-2025-49706, ki se imenujeta ToolShell. Predstavljeni sta bili že na majskem Pwn2Ownu, julijski paket popravkov pa je prinesel pomanjkljivo zaščito z novima ranljivostma CVE-2025-53770 in CVE-2025-53771.

Ranljivost ne vpliva na uporabnike, ki so naročeni na...

3 komentarji

Na Otoku ogroženi osebni podatkih 40 milijonov ljudi zaradi luknje v Exchangeu

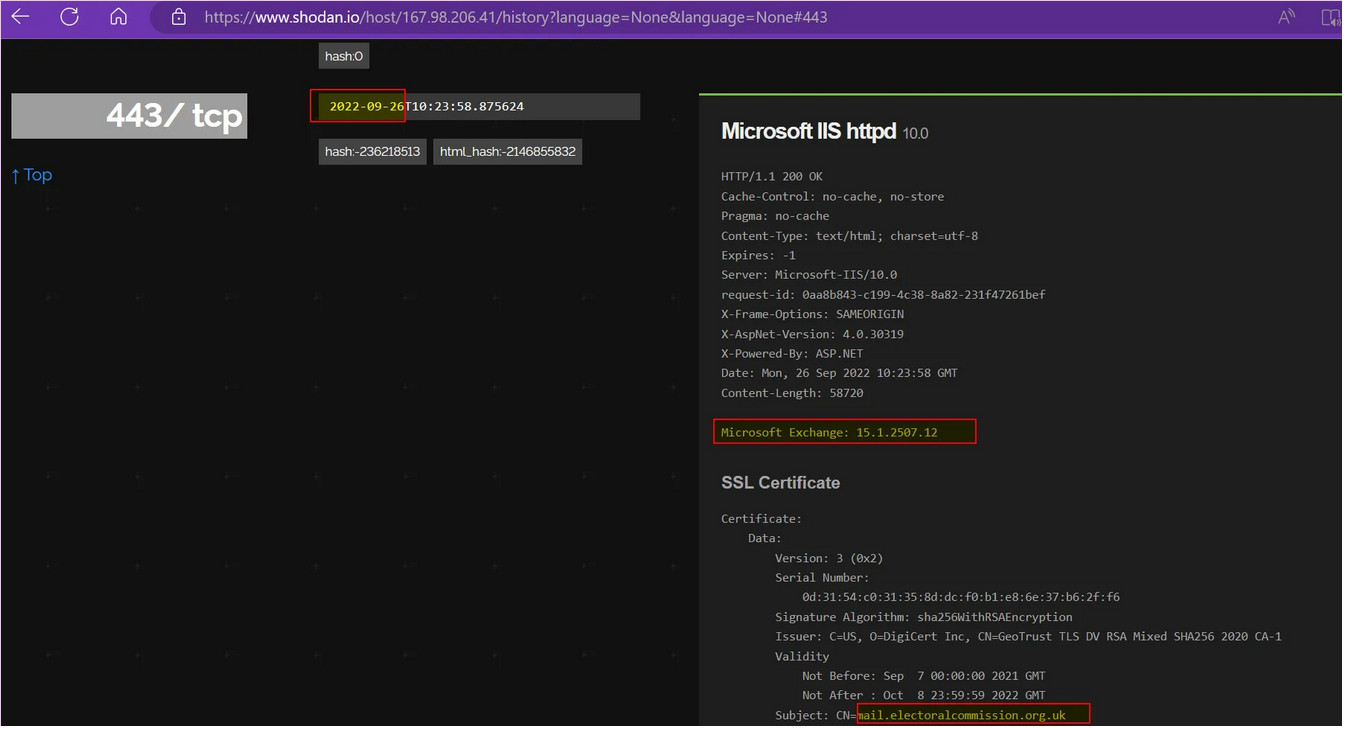
Slo-Tech - Britanska državna volilna komisija je ta teden razkrila, da so bili žrtve vdora v računalniški sistem, ki je potekal med avgustom 2021 in oktobrom 2022. Zakaj so na razkritje 14-mesečnega vdora od odkritja čakali devet mesecev, ni znano. Vemo pa, kaj je vdoru botrovalo. Analize neodvisnih strokovnjakov in preiskovalnih novinarjev prst uperjajo v ranljivosti v Microsoft Exchange Serverju (CVE-2022-41080 in CVE-2022-41082), ki sta bili tisti čas javnosti neznani.

Za ranljivosti smo izvedeli šele konec septembra lani, pravi popravki pa so prispeli novembra. Ko sta se ranljivosti izrabljali, sta bili pravi zero-day luknji. Ranljivosti se imenujeta ProxyNotShell. Microsoft je dejal, da so bili oktobra lani seznanjeni le z enim akterjem, ki ju je aktivno zlorabljal - šlo je za hekersko skupino s tekočim znanjem kitajščine. Kasneje se je pojavilo še več žrtev, denimo Rackspace.

Volilni komisiji bi lahko bili ukradli podatke o 40 milijonih volivcev. Ali so jih dejansko odtujili, ni...

9 komentarjev

Google odkril ranljivost v Windows in jo (pre)hitro pokazal

Slo-Tech - Google je pred tednom dni sporočil, da je v Windows odkril ranljivost (CVE-2020-17087), ki jo hekerji že aktivno izkoriščajo, zato je Microsoftu dal na razpolago le sedem dni za zakrpanje. Microsoft tako kratkega roka ni izpolnil, zato je Google v v petek zvečer razkril podrobnosti ranljivosti. Ta je nezakrpana (0-day), aktivno napadana in sedaj povsem razkrita. Microsoft bo popravek izdal ob naslednji priložnosti, to je drugi torek v mesecu (10. novembra) na tako imenovani Patch Tuesday.

Googlov Project Zero je namenjen iskanju ranljivosti v najrazličnejši programski opremi več proizvajalcev. O odkritih ranljivostih obvestijo proizvajalca, ki ima potem 90 dni časa, da izda popravek. Google po izdaji popravka ali najpozneje v 90 dneh javnosti razkrije podrobnosti ranljivosti, s čimer se poskrbi, da imajo proizvajalci motivacijo v doglednem času izdelati popravek. Roki pa se spremenijo, ko je ranljivost že aktivno zlorabljena. V tem primeru Google počaka le sedem dni, kar v...

22 komentarjev

Nove ranljivosti v Intelovih procesorjih

Intel - V Intelovih procesorjih so odkrili štiri vrste ranljivost, ki sodijo v razred Meltdownu in Spectru podobnih ranljivosti. Nove ranljivosti, ki so jih poimenovali Zombieload, prav tako izkoriščajo špekulativno izvajanje ukazov. Gre za tehniko povečevanja zmogljivosti procesorjev, tako da ti ob prostih stopnjah v cevovodu začno izvajati dele kode, za katero sploh še ni jasno, ali in s kakšnimi vhodnimi vrednostmi se sploh mora izvesti. Če se kasneje izkaže, da je v kakšni razvejitvi treba ubrati drugo pot, se predhodni izračun pač zavržejo, s čimer načeloma ni nič narobe. Težava pa je, da lahko zaradi tega pride do sprememb v registrih, predpomnilnikih ali kod drugod, kar načeloma lahko opazujemo. Rezultat je uhajanje podatkov do...

40 komentarjev

Microsoft potrdil vdor v MAPP

vir: ZDNet
ZDNet - Microsoft je potrdil, da so neznani napadalci kompromitirali kanale, po katerih potujejo informacije v programu MAPP, zaradi česar se je na internetu v divjini že znašla zlobna koda, ki zlorablja svežo šele ta teden zakrpano ranljivost.

Program MAPP (Microsoft Active Protections Program) so uvedli leta 2008 in je kljub nekaterih varnostnim pomislekom ob zagonu do danes ostal eden izmed Microsoftovih najboljših programov. V njegovem sklopu Microsoft zaupanja vrednim proizvajalcem o varnostnih luknjah v svojem programju poroča že nekaj dni pred izdajo uradnega popravka, s čimer se izboljša zaščita, zmanjša možnost lažnih pozitivnih zadetkov protivirusnih programov in zapre okno ranljivosti. Varnostni pomisleki ob začetku delovanja programa so se tikali zlasti uhajanja informacij, saj bi bile informacije iz programa...

3 komentarji