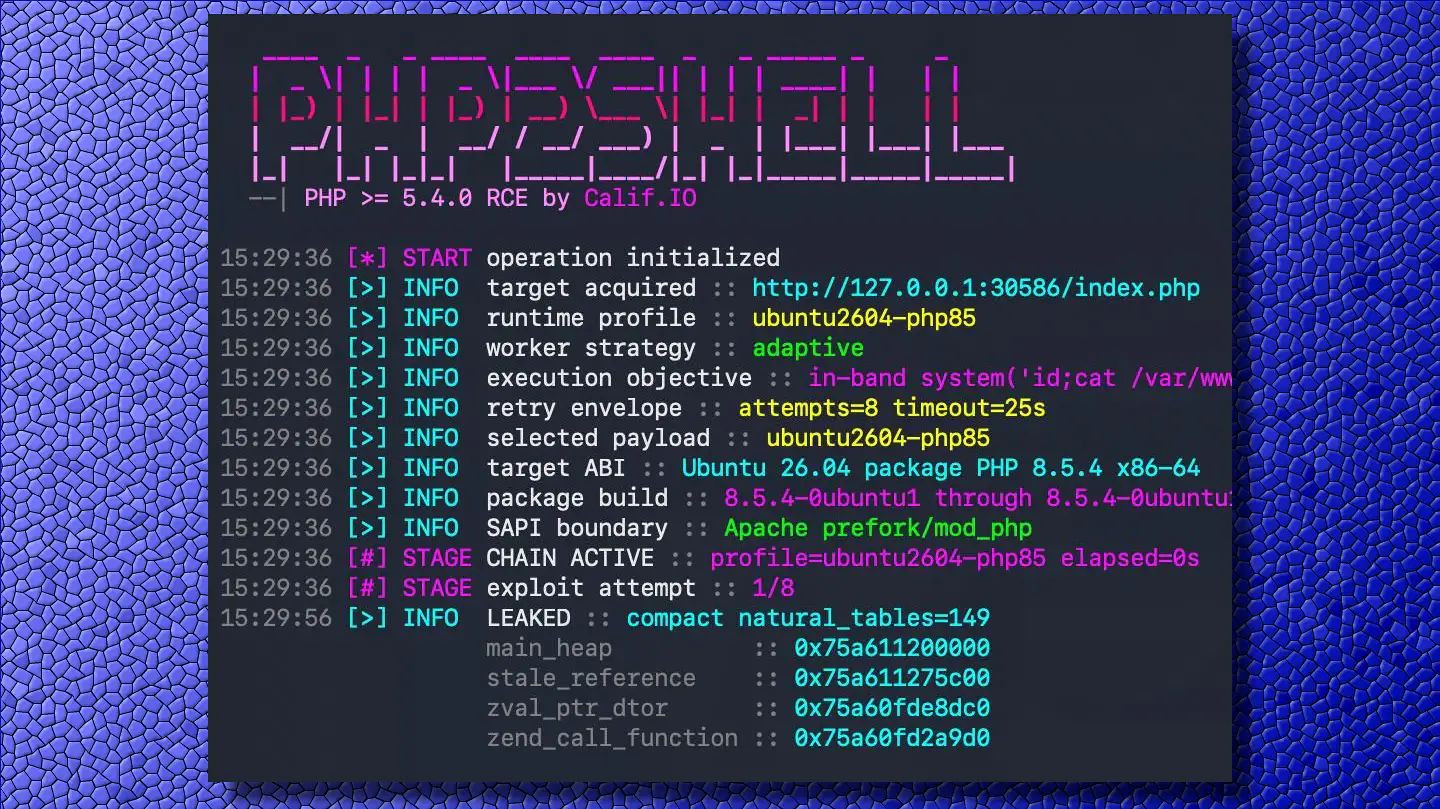
Slo-Tech - Fundacija PHP je včeraj najavila, da bo v četrtek izdala dva kritična popravka za PHP, za katera naj bodo administratorji v nizkem startu, da ju takoj namestijo. Ocenili so, da se bodo takoj po objavi popravkov organizirali napadalci in luknji začeli izkoriščati, saj bo iz popravkov trivialno ugotoviti, kako to storiti. Ranljivosti imata oceno resnosti 9,2 od 10. Ker so informacije ušle, je popravka izdala že predčasno.
Gre za ranljivosti CVE-2026-109618 in CVE-2026-109619, katerih tehnične podrobnosti iz varnostnih razlogov niso bile znane. Tudi slovenski SI-CERT priporoča, da popravka namestimo nemudoma, sicer pa sisteme dotlej izključimo iz interneta. Popravka sta bila res objavljena danes malce pred 16. uro.
Ranljive so verzije od PHP 5.4 dalje, posodabljale pa se bodo seveda le novejše verzije, torej 7.4 in 8.x. Priporočljiva je seveda nadgradnja na najnovejšo, to je PHP 8.5.12. Ranljive so tudi aplikacije, ki tečejo v Dockerju. Zaradi resnosti ranljivosti je na internetu zavladal manjša panika, posamezne spletne strani pa so preventivno ugasnili, dokler jih ne posodobijo. PHP teče marsikod, uporabljajo pa ga tudi številni drugi programi in strojna oprema. Zato je treba preveriti, ali obstajajo posodobitve je za opremo proizvajalcev, kot so pfSense, OPNsense, QNAP NAS, DrayTek, ZyXEL, D-Link, TP-Link, Netgear, Tenda in Synology, pa tudi Citrix, Palo Alto in Ivanti.
Ranljivost z imenom PHPshell so odkrili z uporabo modela GPT-5.6 Sol. Ekipa Calif je izvajala pregled kode v sodelovanju s fundacijo (PHP Ecosystem Security Team), ki ga je v okviru iniciative Patch the Planet podpiral OpenAI. Tudi Wiz in OpenAI sta bila sposobna neodvisno ponoviti odkritje.
Nasvet je preprost: posodobitve svoj PHP brez odlašanja.
Novice » Varnost » Huda ranljivost v PHP-ju terja takojšnjo posodobitev, nekaj strani preventivno ugasnili
Metabond ::
Siol je že pred urami blokiral dostop do pošte preko brskalnika. Ne vem kaj še čaka, če so popravki že zunaj?
twom ::
Ocena 9.2 od 10, visoka ogroženost. Berem da so nekatere državne ustanove po Evropi omejile dostop do svojih strani, oziroma so jih izolirale. Nekaj zelo resnega potemtakem?
Ne vem ali naj grem na pumpo ali naj delam arhiv šlo tečk.Pejt na pumpo, bo manjša škoda, kot je bila za partis...
Zgodovina sprememb…
- spremenil: twom ()
steev ::
Uf, danes je pa dan:
CVE-2026-109619 php2shell o čemer govori ta novica
CVE-2026-110264 Gitlab RCE
Pa še tale, uff
eMudhra CA certificates compromised
CVE-2026-109619 php2shell o čemer govori ta novica
CVE-2026-110264 Gitlab RCE
Pa še tale, uff
eMudhra CA certificates compromised
:|
Zgodovina sprememb…
- spremenil: steev ()

JanBrezov ::
Anney ::
Niso še vsi izdali popravkov za določene različice phpja. Odvisno tudi kakšen sistem distribucije in nameščanja popravkov imaš ter način namestitve PHP.
Obstajata samo dva načina kako živeti svoje življenje:
Prvi pravi, da nič ni čudež, drugi pa, da vse je čudež.
Samael ::
Siol je že pred urami blokiral dostop do pošte preko brskalnika. Ne vem kaj še čaka, če so popravki že zunaj?
Popravek je za podprte verzije PHP (8.2+), marsikje pa še vedno tečejo nepodprte verzije. Pri nepodprtih je bolj komplicirano, zato verjetno kar izklop.
Ondřej Sury backported the fix to all PHP versions in his Debian repo, going back to PHP 5.6.
If you're stuck on an old version for whatever reason, switch to his repo and update.
https://codeberg.org/oerdnj/deb.sury.or...
Samael != Samuel

Miki N ::
DamijanD ::
Jazon ::
predi ::
Nasvet je preprost: posodobitve svoj PHP brez odlašanja.Ni bil samo nasvet, za nekatere tudi odredba.
Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je izdal odredbo o izvedbi nujnih ukrepov, povezano s kritičnima ranljivostma CVE-2026-109618 in CVE-2026-109619 v programskem jeziku PHP.
Zaradi visoke stopnje ogroženosti morajo zavezanci po Zakonu o informacijski varnosti (ZInfV-1) in varnostno-operativni centri organov državne uprave izvesti nujne ukrepe za zmanjšanje tveganj in preprečevanje morebitnih kibernetskih incidentov.
...
https://www.gov.si/novice/2026-10-21-ur...
pegasus ::
Kul, nekdo opravlja svoje delo.
Ker danes v času LLMjev so samo govorice o bugu dovolj, da ga nekdo neodvisno najde in iz njega naredi orožje v nekaj minutah. Odzivni čas na take novice se mora meriti v minutah, ne v dnevih.
Sheteentz ::
Hvala bogu, da več nimamo kritične infrastrukture, ki bi tekla na kakšnih php 7 in podobno...

JanBrezov ::
Hvala bogu, da več nimamo kritične infrastrukture, ki bi tekla na kakšnih php 7 in podobno...
To verjetno govoriš za svojo infrastrukturo. Stanje je sicer naslednje:
PHP 8: 65.3%
PHP 7: 26.9%
PHP 5: 7.7%
PHP 4: 0.1%
Vir: W3Techs.com, 22 October 2026 https://w3techs.com/technologies/detail...
johnnyyy ::
Hvala bogu, da več nimamo kritične infrastrukture, ki bi tekla na kakšnih php 7 in podobno...
Kritična infrastruktura večinoma ni direktno dostopna, ampak je za NAT/FW/VPN in do nje precej težje prideš. Ko pa je govora o nekem PHP in spletnih straneh s takšno ranljivostjo ti je pa to en tak velik "entry point".
tony1 ::
Siol je že pred urami blokiral dostop do pošte preko brskalnika. Ne vem kaj še čaka, če so popravki že zunaj?
Popravek je za podprte verzije PHP (8.2+), marsikje pa še vedno tečejo nepodprte verzije. Pri nepodprtih je bolj komplicirano, zato verjetno kar izklop.
Ondřej Sury backported the fix to all PHP versions in his Debian repo, going back to PHP 5.6.
If you're stuck on an old version for whatever reason, switch to his repo and update.
https://codeberg.org/oerdnj/deb.sury.or...
Frajer.
LiquidAI ::
Nenavadno za podjetja, ki plačujejo za programerje po 5k€+ neto ter zahtevajo naj izklopijo strežnik iz omrežja in bog pomagaj. Nekdo na višjem položaju bi moral biti za to odgovoren, da se varnostne ranljivosti odpravijo v minutah.
fikus_ ::
Po navadi se dela po liniji najmanjšega odpora, čim bolj poceni, dokler dela, se ne dotikaj,.....
Učite se iz preteklosti, živite v sedanjosti in razmišljajte o prihodnosti.
pegasus ::
Med pojavo govoric o bugu in aktivnih exploitih je minilo 55min.
Zdaj mi pa naštejte vse supermene, ki a) izvejo za bug pred vsemi, b) spišejo kar kompleksen patch, c) ga zdeployajo in stestirajo in d) ga dajo v produkcijo.
Jasno da boš najprej dal kritične zadeve offline, da si kupiš čas ...
Zdaj mi pa naštejte vse supermene, ki a) izvejo za bug pred vsemi, b) spišejo kar kompleksen patch, c) ga zdeployajo in stestirajo in d) ga dajo v produkcijo.
Jasno da boš najprej dal kritične zadeve offline, da si kupiš čas ...
tony1 ::
"Med pojavo govoric o bugu in aktivnih exploitih je minilo 55min."
To je prava posledica AIja. Že iz patchev bo v ekspresnem času naredil exploit.
pegasus ::
Niti ne rabijo patches, prvi so bili na voljo patched binaries. To je dovolj, da so reverse engineerali bug in ga začeli exploitat ...

JanBrezov ::
pegasus ::
Da ... en mesec so rabili od initial reporta do potrditve in potem še en mesec do patcha. Not good, not terrible ...
Vredno ogleda ...
| Tema | Ogledi | Zadnje sporočilo | |
|---|---|---|---|
| Tema | Ogledi | Zadnje sporočilo | |
| » | Huda ranljivost v PHP-ju terja takojšnjo posodobitev, nekaj strani preventivno ugasniOddelek: Novice / Varnost | 3180 (2) | pegasus |
| » | Ranljivost v vseh distribucijah LinuxaOddelek: Novice / Varnost | 8647 (2506) | Randomness |
| » | OpenAI-jeva podzemna svinjka bo jedla programske hroščeOddelek: Novice / Znanost in tehnologija | 5572 (3421) | Jarno |
| » | Ranljivost v čipih Exynos prizadela več pametnih telefonovOddelek: Novice / Varnost | 8947 (6057) | MrStein |
| » | Tudi Nvidiini čipi ranljiviOddelek: Novice / Procesorji | 10096 (7559) | Tr0n |