☰

»

Huda ranljivost v PHP-ju terja takojšnjo posodobitev, nekaj strani preventivno ugasnili
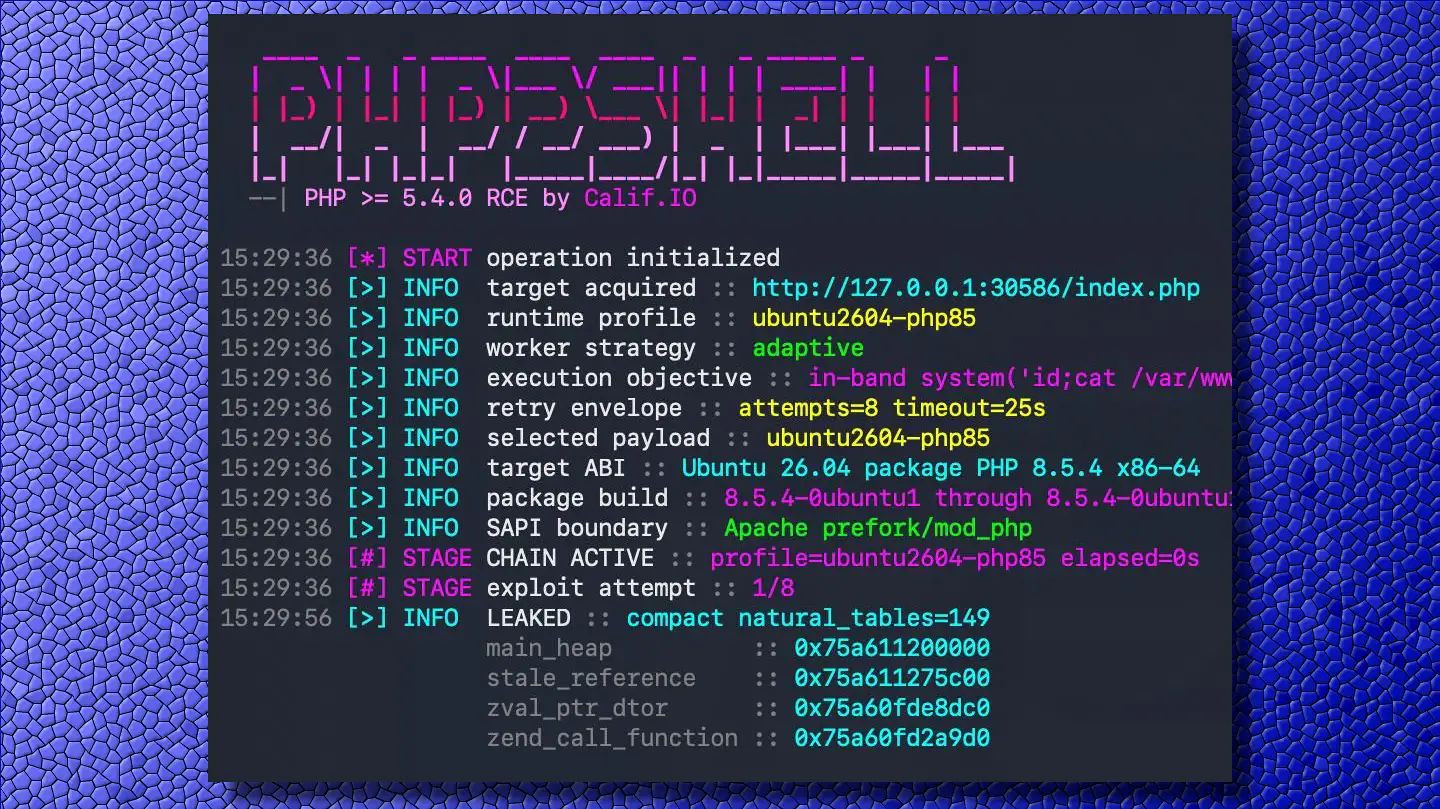
Slo-Tech - Fundacija PHP je včeraj najavila, da bo v četrtek izdala dva kritična popravka za PHP, za katera naj bodo administratorji v nizkem startu, da ju takoj namestijo. Ocenili so, da se bodo takoj po objavi popravkov organizirali napadalci in luknji začeli izkoriščati, saj bo iz popravkov trivialno ugotoviti, kako to storiti. Ranljivosti imata oceno resnosti 9,2 od 10. Ker so informacije ušle, je popravka izdala že predčasno.

Gre za ranljivosti CVE-2026-109618 in CVE-2026-109619, katerih tehnične podrobnosti iz varnostnih razlogov niso bile znane. Tudi slovenski SI-CERT priporoča, da popravka namestimo nemudoma, sicer pa sisteme dotlej izključimo iz interneta. Popravka sta bila res objavljena danes malce pred 16. uro.

Ranljive so verzije od PHP 5.4 dalje, posodabljale pa se bodo seveda le novejše verzije, torej 7.4 in 8.x. Priporočljiva je seveda nadgradnja na najnovejšo, to je PHP 8.5.12. Ranljive so tudi aplikacije, ki tečejo v Dockerju. Zaradi resnosti ranljivosti je na internetu...
31 komentarjev

OpenAI-jeva podzemna svinjka bo jedla programske hrošče

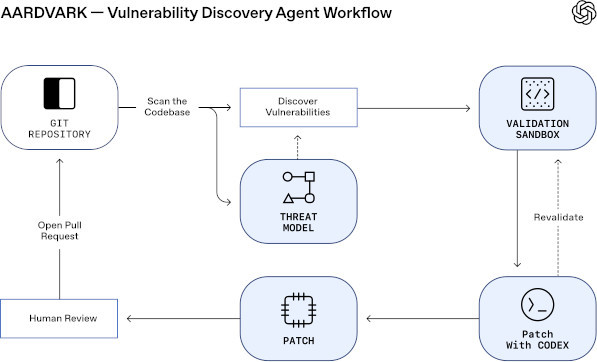
Slo-Tech - OpenAI je ob koncu oktobra predstavil novo orodje, ki so ga poimenovali Aardvark (v prevodu podzemna svinjka), ki bo lovilo hrošče v programski opremi. Aardvark je agent na osnovi GPT-5, s katerim želi OpenAI prispevati k odpravljanju ranljivosti v programski opremi.

Aardvark v repozitorijih, do katerih mu dodelimo dostop, sproti analizira ranljivosti, ocenjuje njihovo resnost in predlaga popravke. Orodja, ki služijo istemu namenu, že obstajajo, a uporabljajo tradicionalne, bolj deterministične pristope. Aardvark je veliki jezikovni model, ki skuša kodo razumeti in analizirati na enak način kot ljudje.

Deluje v povezavi z obstoječimi ekosistemi, kot sta Github in Codex. Pri tem Aardvark kode ne popravlja sam, temveč mora predloge odobriti človeški nadzornik, preden so uradno poslani v repozitorij. Trenutno je na voljo v zasebni beta verziji.

18 komentarjev

Kako se hekerji izvedeli za ranljivost v SharePointu?

Slo-Tech - Ko so minule tedne hekerji množično napadali lokalne namestitve SharePointa zaradi ranljivosti, je moral Microsoft hitro izdati popravke, saj je bila škoda velika, žrtev pa več sto. Pri tem pa je bila nenavadna zlasti časovnica, saj so napadi ranljivost izrabljali na tak način, da so obšli dan pozneje izdane redne popravke (v okviru drugega tedna v mesecu oziroma Patch Tuesday). Zdelo se je, kot bi nekdo natančno vedel, kakšni bodo popravki.

To seveda ni velika skrivnost, saj so vsi člani programa MAPP o podrobnostih prihajajočih popravkov obveščeni dva tedna pred izdajo. Člani MAPP (Microsoft Active Protections Program) podpišejo pogodbe o nerazkrivanju, nato pa dobijo predčasne informacije, ki jih uporabijo za zaščito svojih strank. V tem primeru so bili popravki (vključno z CVE-2025-49704 in CVE-2025-49706) v okviru MAPP razkriti 24. junija, napadi so se začeli 7. julija, dan pozneje pa so bili popravki izdani, a so bili takoj neučinkoviti. O ranljivosti je bil Microsoft...

5 komentarjev

Ranljivost v čipih Exynos prizadela več pametnih telefonov

Google Project Zero - V pametnih telefonih, ki uporabljajo Samsungove čipe Exynos, so Googlovi raziskovalci v okviru Project Zero odkrili hude varnostne ranljivosti. Napadalcem za izrabo zadostuje poznavanje telefonske številke uporabnika, ki mu ni treba obiskati nobene spletne strani ali odpreti kakšnega sporočila. Delni popravki so že na voljo, a še niso dosegli vseh naprav. V vmesnem času zato svetujejo izkop VoLTE in VoWiFi.

Ranljivi so čipi Exynos Modem 5123, Exynos Modem 5300, Exynos 980, Exynos 1080, Exynos Auto T512, ki najdemo v Samsungovih pametnih telefonih in urah, pa tudi marsikod drugod. Exynos Auto T512 imajo številna vozila s podporo za posodobitve OTA, Exynosi pa poganjajo tudi telefona Pixel 6 in 7. V vseh teh je vrsta povezanih ranljivosti, med katerimi so štiri resne. Ena je že dobila oznako CVE-2023-24033, druge tri pa še ne. Ker jih je možno izkoristiti sorazmerno enostavno, tehničnih podrobnosti niso razkrili.

Skupno so torej prizadete Samsungove naprave S22, M33, M13, M12, A71,...

21 komentarjev

Zaradi ranljivosti v Exchange Serverju Microsoft izdal izredne popravke

Slo-Tech - Microsoft je teden dni pred rednim mesečnim paketom popravkov izdal izredne popravke za Exchange Server, ki odpravljajo štiri resne ranljivosti, ki jih zlonamerni hekerji iz tujine že izkoriščajo. Izredna izdaja popravkov je redek pojav, ki vsakokrat priča o resnosti ranljivosti, ki terja takojšen odziv. To pot so prizadeti Microsoft Exchange Server 2013, 2016 in 2019, v katerih tičijo ranljivosti CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065.

Omenjene ranljivosti izkorišča več hekerskih skupin, med katerimi Microsoft izpostavlja Hafnium, ki delujejo iz Kitajske in so domnevno specializirani za krajo podatkov ameriških podjetij, raziskovalnih inštitucij, nevladnih organizacij in državnih agencij. Microsoft pravi, da ima Hafnium najete virtualne strežnike v ZDA, s katerih napadajo. Vdori naj bi potekali že dlje časa, a ker so doslej kradli v glavnem elektronsko pošto, dlje časa ni nihče opazil, kaj se dogaja. Šele nedavno so začeli bolj rovariti po kompromitiranih...

3 komentarji

Tudi Nvidiini čipi ranljivi

Slo-Tech - Po Intelu, AMD-ju in ARM-ju je tudi Nvidia sporočila, da njeni čipi niso imuni na Spectre in Meltdown, medtem ko je minuli teden vladalo nasprotno prepričanje. V skladu z zmožnostmi je Nvidia v novih gonilnikih ranljivost že zakrpala. Ranljivi so izdelki iz družin GeForce, Quadro, NVS, Tesla in GRID, torej praktično vsi.

Omenjeni Nvidiini čipi so po trenutnih podatkih varni pred ranljivostjo Meltdown, niso pa odporni na Spectre. Zanje torej velja podobno kot za ostale čipe, ki niso iz Intela; ranljivi so na nadležnejši in trdovratnejši Spectre. V resnici obstajata dve izvedbi napada Spectre in Nvidiini popravki za zdaj ščitijo pred enim (CVE-2017-5753), pred drugim pa še ne (CVE-2017-5715). Popravki za GeForece, Quadro in NVS so že na voljo, lastniki Tesel in...

22 komentarjev