☰

» »

Ranljivost php2shell se v praksi že izrablja

Ranljivost php2shell se v praksi že izrablja

Slo-Tech - Posodobitve za PHP so že na voljo, s tem pa so podrobnosti ranljivosti php2shell široko znane. Po pričakovanjih so ju napadalci že začeli izkoriščati, pri čemer so tarče seveda neposodobljeni sistemi s starejšimi, luknjičastimi verzijami PHP. Poizkusov je bilo več milijonov, ta konec tedna pa so v treh vabah (honeypot) že odkrili prve napade. Ameriška agencija za kibernetsko varnost (CISA) je php2shell že uvrstila na seznam Known-Exploited-Vulnerabilities.

Adel Karimi, ki v podjetju Perplexity vodi oddelek za zaznavanje groženj in odzivanje, je prve napade opazil že v 26 urah po objavi ranljivosti. V prvih urah so napadi povzročali zgolj napake, v soboto zvečer pa je že beležil prve poizkuse vrivanja zlonamerne kode. Gre seveda za napade na načrtno izpostavljene sisteme, a ti pričajo, da so napadalci že začeli sistematično prečesavati splet. Kdorkoli poganja nezakrpane verzije PHP, bo prej ali slej tarča.

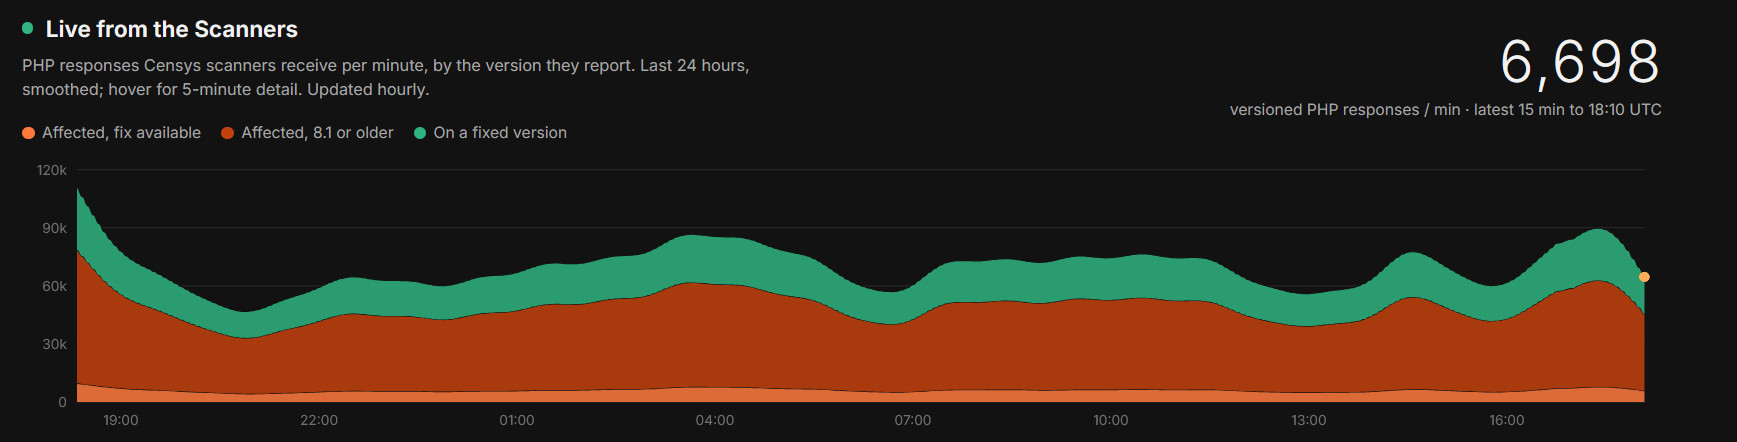
Čeprav so največji igralci hitro zakrpali svoje sisteme, je celotna slika klavrna. Analitiki iz podjetja Censys so v petek v Nemčiji zaznali 4,2 milijona ranljivih namestitev PHP, danes pa je ta številka še vedno štiri milijone. Tudi v Sloveniji je večina namestitev nezakrpanih. Popravljene so verzije PHP 8.2.35, 8.3.36, 8.4.27 in 8.5.12.


8 komentarjev

Črni DILDO ::

Bo zdaj praksa, da se ranljive strani ugaša za vedno kot je https://www.opkp.si/sl_SI/cms/predstavi...

Zaradi varnostnih ranljivosti, povezanih z zastarelo tehnologijo, ukinjamo delovanje OPKP. Platforma bo na voljo še do vključno nedelje, 1. novembra 2026.

ZigaZiga ::

Črni DILDO je izjavil:

Bo zdaj praksa, da se ranljive strani ugaša za vedno kot je https://www.opkp.si/sl_SI/cms/predstavi...

Zaradi varnostnih ranljivosti, povezanih z zastarelo tehnologijo, ukinjamo delovanje OPKP. Platforma bo na voljo še do vključno nedelje, 1. novembra 2026.


Do neke mere res.

A za OPKP na srečo obstaja naslednica: aplikacija Eatvisor

Več tu: https://www.zerodays.dev/sl/projects/ea...

Povezava do aplikacije v Google Play: https://play.google.com/store/apps/deta...

Zgodovina sprememb…

  • spremenil: ZigaZiga ()

pegasus ::

Očitno je prišel čas za poplačilo tehničnega dolga. Kdor ga ni sposoben plačati, je res za vse bolje, da se odstrani iz interneta.

JanBrezov ::

Pa gre tu za tehnični dolg? Kot developerji smo zgradili te projekte pred leti in odšli na nove projekte, sedaj pa se je izkazalo, da imajo opeke razpoke, stranka pa ni predvidevala dolgotrajnega vzdrževanja. Tam, kjer vzdrževanje je, se je updejtalo, kjer pa ni, pač jebiga, ugasni.

c3p0 ::

>> Tudi v Sloveniji je večina namestitev nezakrpanih. Popravljene so verzije PHP 8.2.35, 8.3.36, 8.4.27 in 8.5.12.

Kako to vejo? Popravljene niso le te verzije, Ondrej je takoj backportal patche nekje do 5.6.

Kdor ni popatchal in je zavezanec po ZInfV-1, lahko ima probleme, predvsem finančne:

v prilogi vam posredujemo odredbo o izvedbi nujnih ukrepov št. 386-62/2026-1544-2 z dne 21. 10. 2026. Odredba se nanaša na kritični ranljivosti CVE-2026-109618 in CVE-2026-109619 v programskem jeziku PHP. URSIV je ogroženost ovrednotil kot visoko, zato morate kot zavezanci po ZInfV-1 nemudoma izvesti ukrepe iz odredbe. Roki za izvedbo tečejo od seznanitve z odredbo, torej od prejema tega sporočila.

Zgodovina sprememb…

  • spremenil: c3p0 ()

Lonsarg ::

Upam da res zacnejo masovno posiljati financne kazni spletnim stranem ki ne pofiksajo tega treba red narest.

Master_Yoda ::

c3p0 je izjavil:

>> Tudi v Sloveniji je večina namestitev nezakrpanih. Popravljene so verzije PHP 8.2.35, 8.3.36, 8.4.27 in 8.5.12.

Kako to vejo? Popravljene niso le te verzije, Ondrej je takoj backportal patche nekje do 5.6.

Kdor ni popatchal in je zavezanec po ZInfV-1, lahko ima probleme, predvsem finančne:

v prilogi vam posredujemo odredbo o izvedbi nujnih ukrepov št. 386-62/2026-1544-2 z dne 21. 10. 2026. Odredba se nanaša na kritični ranljivosti CVE-2026-109618 in CVE-2026-109619 v programskem jeziku PHP. URSIV je ogroženost ovrednotil kot visoko, zato morate kot zavezanci po ZInfV-1 nemudoma izvesti ukrepe iz odredbe. Roki za izvedbo tečejo od seznanitve z odredbo, torej od prejema tega sporočila.


Da ne govorimo o verzijah, ki kao niso popatchane iz strani PHP, so pa se v uradno zivih distribucijah - in jim distro maintainerji backportajo security patche. Verzije pa ostanejo iste. Example:

AlmaLinux 8

php:7.2 stream: php-7.2.24-1.module_el8.10.0+4315+7b734bf3.alma.1
php:7.3 stream: php-7.3.20-1.module_el8.10.0+4316+90ea5fe5.alma.1
php:7.4 stream: php-7.4.33-8.module_el8.10.0+4321+cf5fd4bb (Red Hat’s update, released directly to production)
php:8.0 stream: php-8.0.30-1.module_el8.10.0+4319+26f10322.alma.1
php:8.2 stream: php-8.2.33-1.module_el8.10.0+4320+c30d6dbb.alma.1

AlmaLinux 9

Default (PHP 8.0): php-8.0.30-8.el9_8.alma.1
php:8.1 stream: php-8.1.32-1.module_el9.8.0+326+528679fc.alma.1
php:8.2 stream: php-8.2.33-1.module_el9.8.0+327+37dfd4b4.alma.1
php:8.3 stream: php-8.3.33-1.module_el9.8.0+328+1fdeb728.alma.1

AlmaLinux 10

Default (PHP 8.3): php-8.3.33-1.el10_2.alma.1
PHP 8.4 (php8.4 packages): php8.4-8.4.24-1.el10_2.alma.1


Samo iz verzije npr. 7.4 ne mores videti ali je popatchana ali ne ...
Dovie'andi se tovya sagain.

Zgodovina sprememb…

c3p0 ::

Ne moreš vedet, okvirno pa v phpinfo piše build date, če je 20.10. in kasneje, lahko sklepaš da vsebuje patch.


Vredno ogleda ...

TemaSporočilaOglediZadnje sporočilo
»

Ranljivost php2shell se v praksi že izrablja

Oddelek: Novice / Varnost
8871 (47) c3p0
»

Huda ranljivost v PHP-ju terja takojšnjo posodobitev, nekaj strani preventivno ugasni

Oddelek: Novice / Varnost
349847 (4601) garamond
»

Kritične ranljivosti v PHP

Oddelek: Programiranje
301318 (208) c3p0
»

WannaCry okuževal večinoma Windows 7 (strani: 1 2 )

Oddelek: Novice / Kriptovalute
5631652 (27049) SeMiNeSanja
»

Huda ranljivost v Firefoxu

Oddelek: Novice / Varnost
4412626 (8008) M.B.

Več podobnih tem