☰

»

Ranljivost php2shell se v praksi že izrablja
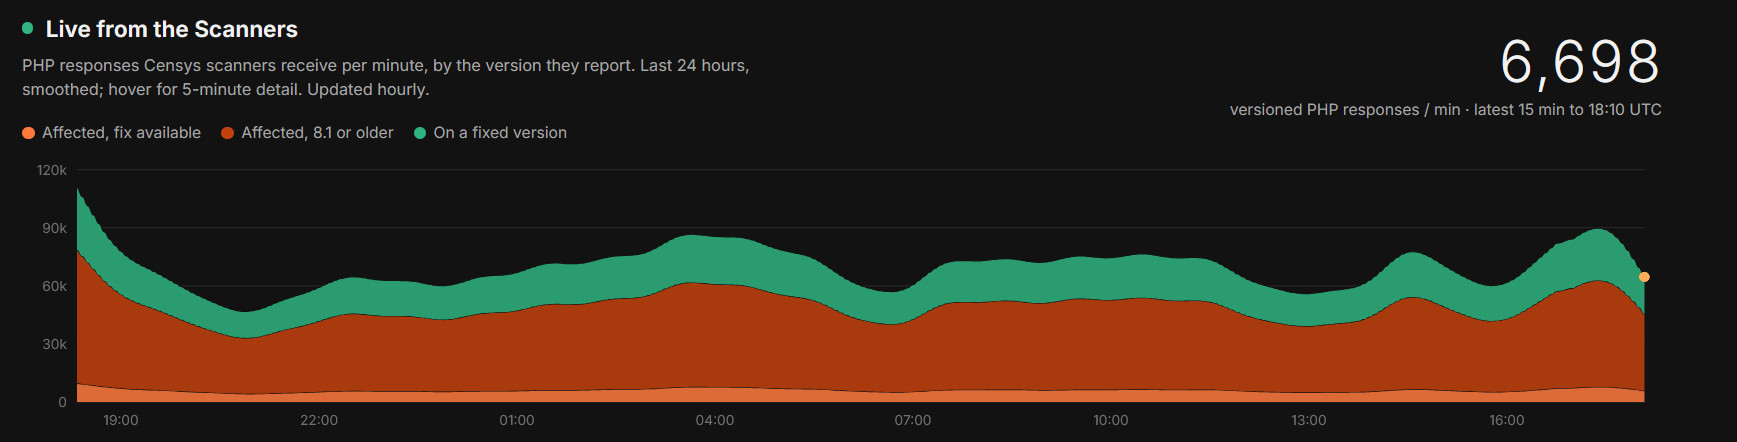
Slo-Tech - Posodobitve za PHP so že na voljo, s tem pa so podrobnosti ranljivosti php2shell široko znane. Po pričakovanjih so ju napadalci že začeli izkoriščati, pri čemer so tarče seveda neposodobljeni sistemi s starejšimi, luknjičastimi verzijami PHP. Poizkusov je bilo več milijonov, ta konec tedna pa so v treh vabah (honeypot) že odkrili prve napade. Ameriška agencija za kibernetsko varnost (CISA) je php2shell že uvrstila na seznam Known-Exploited-Vulnerabilities.

Adel Karimi, ki v podjetju Perplexity vodi oddelek za zaznavanje groženj in odzivanje, je prve napade opazil že v 26 urah po objavi ranljivosti. V prvih urah so napadi povzročali zgolj napake, v soboto zvečer pa je že beležil prve poizkuse vrivanja zlonamerne kode. Gre seveda za napade na načrtno izpostavljene sisteme, a ti pričajo, da so napadalci že začeli sistematično prečesavati splet. Kdorkoli poganja nezakrpane verzije PHP, bo prej ali slej tarča.

Čeprav so največji igralci hitro zakrpali svoje sisteme, je celotna slika...
14 komentarjev

Za ranljivost v PHP hekerji izvedeli že pred štirimi dnevi

Slo-Tech - Današnji dan je minil v znamenju mrzličnega posodabljanja PHP na spletnih straneh in drugih storitvah, potem ko je včeraj popoldne Fundacija PHP objavila popravek in podrobnosti o najhujši doslej znani ranljivosti v PHP-ju. Po prvotnih načrtih bi morali popravek objaviti šele danes, a so bili prisiljeni pohiteti, ko so v javnost pricurljale informacije o popravku. A kot kaže, so hekerji za ranljivost izvedeli vsaj štiri dni pred javno objavo.

Amazon je objavil rezultate preiskave, v kateri deli zaskrbljujoče informacije. V Amazon Threat Intelligence so ugotovili, da so se prvi poizkusi zlorabe ranljivosti PHP2Shell zgodili že 17. oktobra, torej v soboto. Za ranljivost je tedaj še veljal strogi embargo. Nadaljnje poizkuse zlorabe so zaznali 21. oktobra med 4. in 10. uro po slovenskem času, medtem ko so bili popravki objavljeni šele ob 16. uri.

Po pričakovanjih so se kmalu po objavi popravka začeli pojavljati delujoči primeri kode za napade (proof-of-concept exploits), ki so jih...

0 komentarjev

Usmerjevalnike napada zmogljiv tip zlobne kode

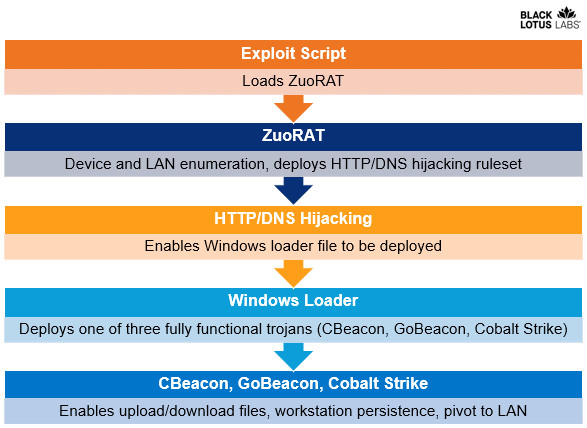
bleepingcomputer.com - Ameriški varnostni strokovnjaki so identificirali trojanca, imenovanega ZuoRAT, ki napada domače usmerjevalnike in poleg prisluškovanja prometu omogoča tudi okužbo povezanih naprav. Po vsem sodeč gre za delo napredne hekerske združbe.

Z nastopom pandemije se je močno povečala pojavnost dela od doma in kibernetski malopridneži so svoje delovanje hitro prilagodili - čeprav nekatere podvige odkrivamo šele sedaj. Black Lotus Labs, varnostni oddelek ameriškega telekomunikacijskega podjetja Lumen Technologies, je objavil odkritje sofisticiranega orodja za okužbo domačih (SOHO) routerjev, ki so ga poimenovali ZuoRAT (RAT za remote-access trojan). Ta okuži usmerjevalnike preko izkoriščanja nezakrpanih ranljivosti, nakar napadalcu ponuja široko bero možnih ukrepov. Za začetek prikrito spremljanje prometa, kar v primeru dela od doma pomeni potencialno dostopanje do poslovnih skrivnosti. Obenem prepozna na router priključene naprave, ki jih lahko napade z ugrabljanjem HTTP ali DNS naslovov....

7 komentarjev

Severnokorejski hekerji čedalje uspešnejši

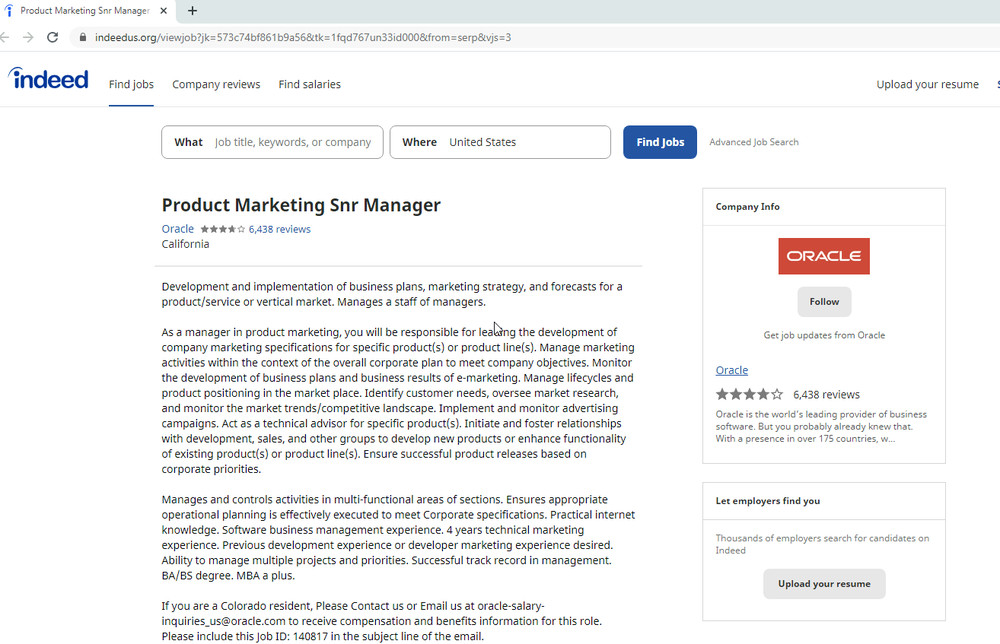
S takšnimi stranmi so prežali na uporabnike

Slo-Tech - Severnokorejski hekerji so izrabili svoj čas nezakrpano ranljivost CVE-2022-0609 v Chromu (zero-day vulnerability), s čimer so napadli več zahodnih podjetij, vključno z bankami, mediji in IT. Šlo je za delo dveh skupin. Operation Dream Job je napadla 250 računalnikov v 10 različnih podjetij, skupina AppleJeus pa 85 računalnikov. Googlov Adam Weidemann meni, da sta ekipi uporabljali isto kodo, a sta ciljali druge tarče in z drugimi vektorji.

Raziskovalci spremljajo Operation Dream Job od leta 2020, ko so jo v podjetju ClearSky opazili v napadih na obrambne pogodbenike in druga podjetja, ki sodelujejo z ameriško državo, denimo Boeing in McDonnell Douglas. Zbirali so poslovne skrivnosti in druge tajne podatke, napade pa so prožili s socialnim inženiringom prek LinkedIna, elektronske pošte, sporočil na WhatsAppu in podobno. AppleJeus je nekoliko starejši, saj so ga prvikrat opazili leta 2018, ko je napadal menjalnico kriptovalut. Znan je tudi kot ena prvih skupin, ki je z APT...

2 komentarja

Huda ranljivost v Firefoxu

Slo-Tech - Redko se zgodi, da varnostne ranljivosti v brskalnikih pridejo na prve strani novinarskih hiš. Najnovejša ranljivost v več verzijah brskalnika Firefox je dovolj resna, da se je zgodilo tudi to. Ker popravka še ni, SI-CERT v vmesnem času svetuje uporabo drugih brskalnikov. V Mozilli že pripravljajo popravek, ki ga bodo izdali v najkrajšem možnem času.

V brskalniku Firefox v verzijah od 41 do 50 so odkrili nezakrpano ranljivost, ki jo napadalci že izkoriščajo (zero-day). To pomeni tudi, da je ranljiv brskalnik v Tor Bundlu, kjer je inačica Firefox 45 ESR. Pravzaprav so bili Torovci tisti, ki so napako prvi odkrili in potrdili. Napad na ranljivost izkorišča prekoračitev predpomnilnika kopice (heap overflow bug) in potrebuje vključen JavaScript. V tem primeru lahko napadalec...

44 komentarjev

Tudi Apple žrtev istih napadalcev kakor Facebook

vir: Reuters
Reuters - Apple je včeraj zvečer javno priznal, da so bili tudi oni tarče napadov, ki so, kot kaže, delo izpod rok istih ljudi kot napadi na Facebook (ni pa jasno, ali so tudi napadalci na Twitter in ameriške časnike isti ter ali so napadi povezani s kitajsko Enoto 61398) Tudi v tem primeru je bil vektor napada isti, in sicer so napadalci izkoristili ranljivost v Javi, če so zaposleni obiskali okuženo spletno stran. Šlo je za spletno stran, navidezno namenjeno razvijalcem mobilnih aplikacij. Na tak način so pridobili nepooblaščen dostop do nekaj računalnikov zaposlenih, a večje škode po Applovem zatrjevanju niso povzročili. Prav tako naj ne bi bili ukradli nobenih podatkov, saj so vdor pravočasno zaznali.

Apple je zato že včeraj...

3 komentarji