☰

»

Kako neki so hekerji dostopili v slovenski državni informacijski sistem
Slo-Tech - Po včerajšnjem presenetljivem obvestilu, da so hekerji vdrli v sistem Domino, ki ga uporablja del slovenske državne uprave, na dan prihajajo nove informacije. Urad za informacijsko varnost (URSIV) je še enkrat pojasnil, da je incident vplival na službene račune državnih organov, ne pa na državljane. Bolj presenetljiva pa je informacija, da se je vdor zgodil že proti koncu oktobra. SIGOV-CERT je po prijavi pregledal dnevniške datoteke in našel odtise nepooblaščenega dostopa do podatkov.

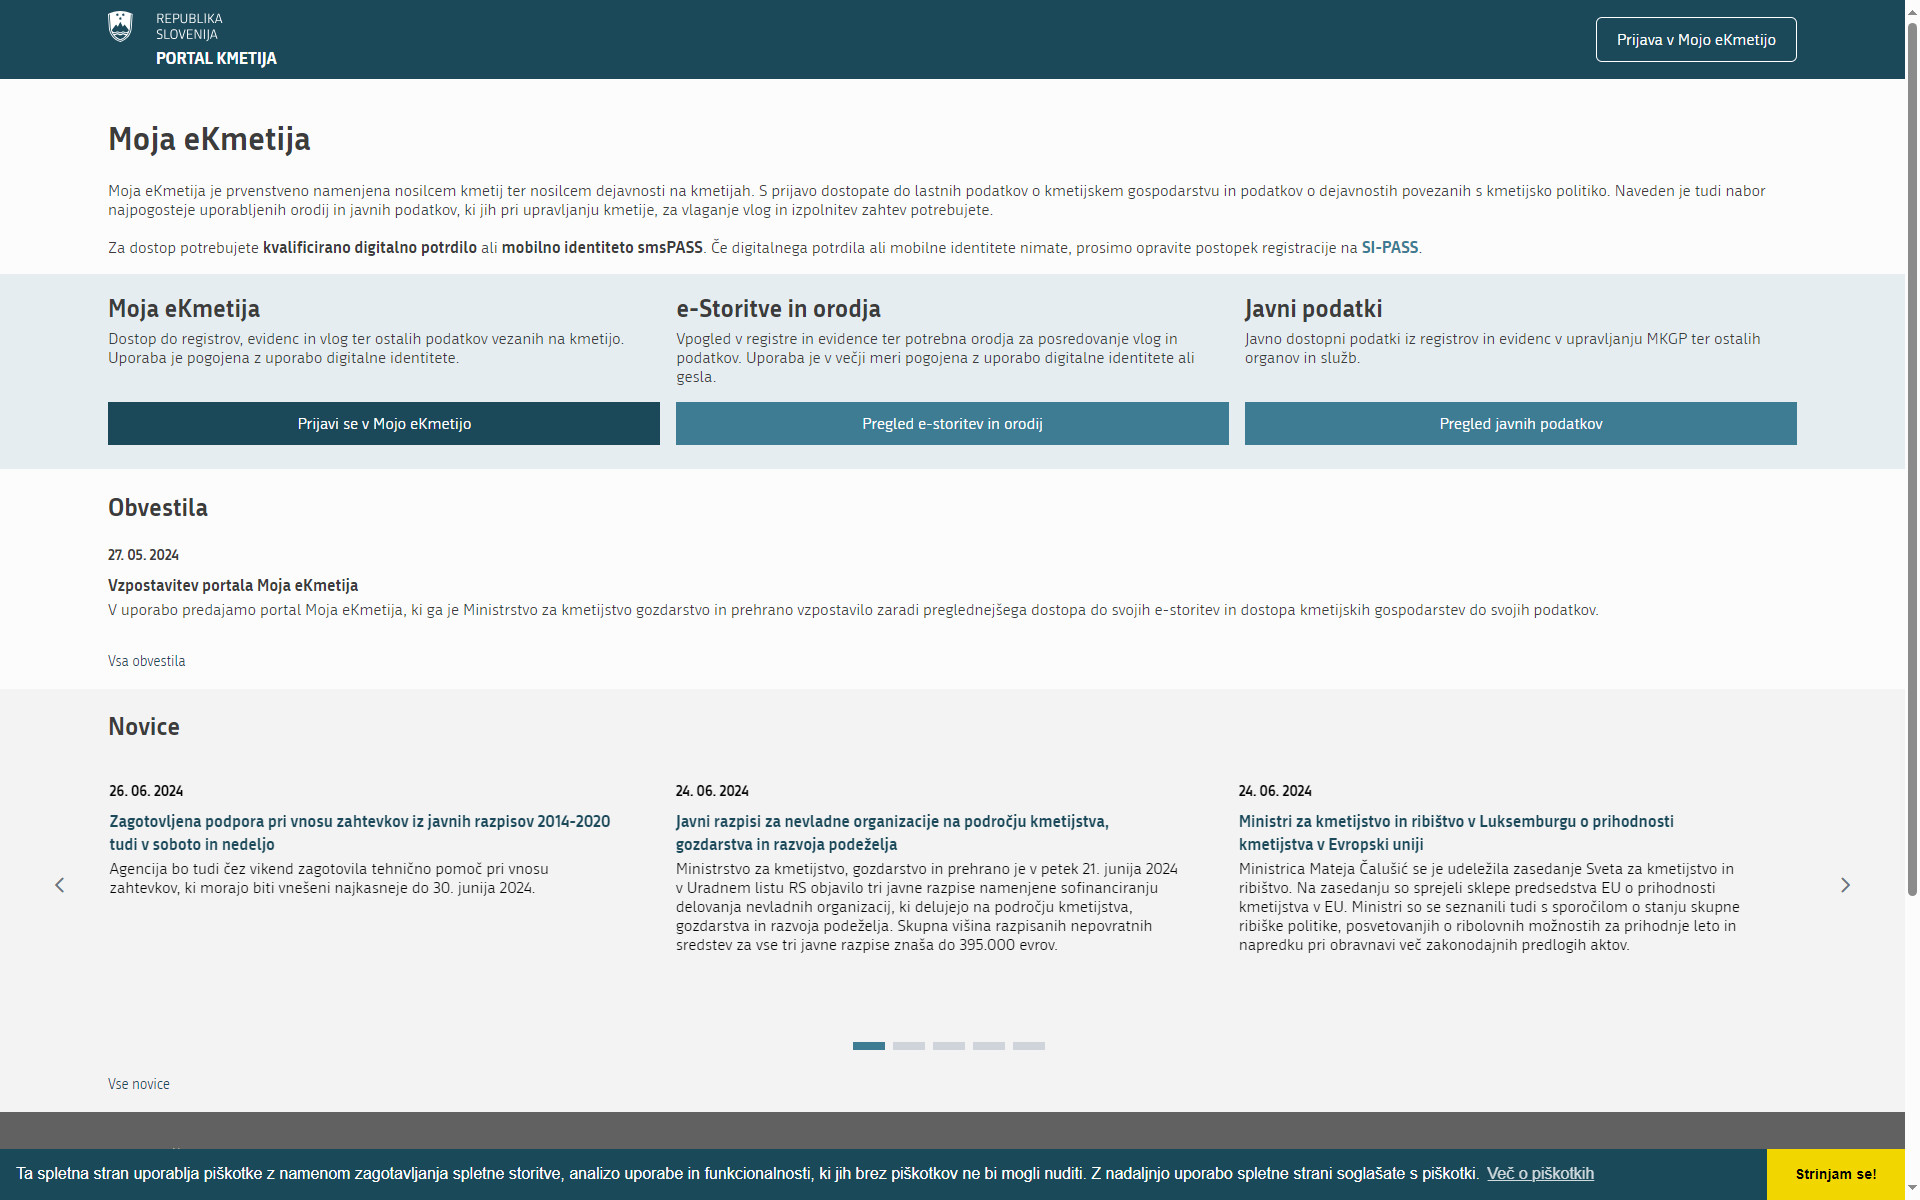
Po neuradnih podatkih naj bi vstop potekal prek portala e-Kmetija, ki še vedno ne deluje v celoti. Na Agenciji za kmetijske trge in razvoj podeželja trdijo, da incident ni izviral z njihovih strežnikov in da nedosegljivost ni povezana z napadom. Nekdanji direktor URSIV Uroš Svete se s tem ne strinja in opominja, da je Agencija že minuli torek sporočila, da nekatere storitve na portalu ne delujejo. URSIV tega uradno ni potrdil. Na portalu so tudi aplikacije za vnos poročil v okviru e-PRP, zunanjo...
9 komentarjev

Vdor v informacijski sistem državne uprave

Slo-Tech - Urad za informacijsko varnost (URSIV) je danes pozval vse uporabnike informacijskega sistema državne uprave, kamor sodi ožji del javne uprave, naj nemudoma zamenjajo svoja gesla. Zaznali so hekerski napad, ki ga je neznani napadalec izvedel prek kompromitiranega strežnika v enem izmed državnih organov. Prizadeti strežnik so že odklopili z omrežja. S tem je napadalec pridobil prijavne podatke 15.000 uporabniških računov sistem Domino, zato je nujna ponastavitev vseh gesel.

Po trenutno znanih informacijah je napadalec pridobil uporabniške zapise 15.000 računov, med njimi 7216 zapisov, v katerih so bile zgoščene vrednosti gesel (hash). Zaradi tega bodo morali vsi uporabniki zamenjati gesla. Če kdo isto geslo uporablja še kod drugod, mu svetujejo, da ga zamenja tudi tam. Priporočajo tudi uporabo večfaktorske avtentikacije.

URSIV bo javnost obvestil o novih ugotovitvah, ko bo imel več informacij. Analizo incidenta nadaljuje SIGOV-CERT.

77 komentarjev

Slovenskim državnim uradnikom odsvetovali uporabo TikToka

Slo-Tech - Tudi Slovenija se je pridružila državam, v katerim so državnim uradnikom bodisi prepovedali bodisi zgolj odsvetovali uporabo TikToka. Urad vlade za informacijsko varnost (URSIV) je vsem organom v državni upravi poslal dopis, v katerem so uporabo aplikacije na službenih napravah odsvetovali. To je prvi korak in še ne predstavlja prepovedi, temveč zgolj varnostno priporočilo. Podoben ukrep so že sprejele Evropska komisija, pa tudi ZDA in Kanada.

Za to potezo so se odločili na podlagi analiz več organizacij, ki se ukvarjajo z računalniško varnostjo. Opozarjajo, da aplikacija za uporabo zahteva veliko pravic za dostop do virov na mobilni napravi. Lastnik programa je podjetje ByteDance, v katerem so zaposleni v preteklosti že dostopali tudi do uporabniških podatkov. Hkrati lahko prek TikToka poteka manipulacija in krojenje javnega mnenja, prav tako pa lahko uporabnikom reklamirajo škodljiva spletna mesta in programe ter jih preusmerjajo nanje.

V ZDA so TikToku skorajda prepovedali...

45 komentarjev

Ni anonimnosti na internetu: kako je zaposleni v NIH blatil svojega šefa Faucija

Slo-Tech - Internet se zdi anonimen, a v resnici je marsikoga možno identificirati, le dovolj časa, vztrajnosti in opreme potrebujemo. To dokazuje precej bizarna zgodba urednika konzervativnega portala RedState, ki je pod psevdonimom streiff omalovaževal prizadevanja ameriškega Nacionalnega inštituta za alergije in nalezljive bolezni (NIAID) v boju proti virusu SARS-CoV-2. Širil je neresnice v zvezi z virusom, javno blatil direktorja NIAID Anthonyja Faucija in prispeval k širjenju teorij zarot. Med drugim so na portalu pisali, da virusa sploh ni in da so otroci imuni; tovrstne dezinformacije je Fauci javno ovrgel in pojasnjeval, poplavo dezinformacijo pa je kot ključni problem prepoznala tudi Svetovna zdravstvena organizacija (WHO).

Ta teden so streiffa razkrinkali. Izkazalo se je, da gre za zaposlenega v NIAID, ki je tam opravljal funkcijo predstavnika za stike z javnostjo. Medtem ko je moral v službi komunicirati z javnostmi, je na internetu (tudi med delovnim časom) blatil svojega...

32 komentarjev

Ukraden del izvorne kode za Symantecova programa, nevarnosti ni

SecurityWeek - Hekerji, ki so po lastnih navedbah združujejo v skupini Dharmaraja, so na Pastebinu objavili (vnos je medtem že izbrisan, a je na Googlu še dostopna arhivirana verzija), da so uspeli pridobiti dele izvorne kode za različne programe za računalniško varnost. Trdijo, da gre za programe več podjetij, ki so podpisale pogodbe z indijsko vlado in vojsko o dobavi programske opreme. Ni namreč neobičajno, da tovrstni uporabniki v zameno za podpis pogodb zahtevajo razkritje izvorne kode, s čimer preverijo, da je izdelek resnično neškodljive in brez stranskih vrat ali očitnih varnostnih pomanjkljivost.

Hekerji so zapisali, da gre v glavnem za programsko opremo družine Norton podjetja Symantec. Ta...

18 komentarjev

Francija prepoveduje zgoščeno obliko gesel

Takole so po napadu pri Gawker Media od bralcev zahtevali zamenjavo gesel - v Franciji to ne bi pretirano pomagalo

vir: Slashdot
Slashdot - Na Slashdotu so prek BBC-ja objavili vest, da je nov zakon v Franciji prepovedal shranjevanje gesel na spletnih straneh in spletnih servisih v zgoščeni vrednosti (hash value), namesto česar morajo upravljalci storitev, npr. spletne elektronske pošte, ponudniki glasbe in videa, spletne trgovine, itd., v svojih bazah shranjevati gesla v obliki običajnega besedila (plain-text). Poleg neposredno zapisanega gesla naj bi pri vsakemu uporabniku imeli napisan še ime in priimek, naslov prebivališča in telefonske številke, vse te podatke pa bi v primeru sprejetja zakona morali posredovati oblastem, če bodo te to zahtevale. Podatke lahko zahteva policija, davčni in socialni urad, carina in urad za boj proti...

29 komentarjev