☰

»

Hekerji napadli francoske hladilnike
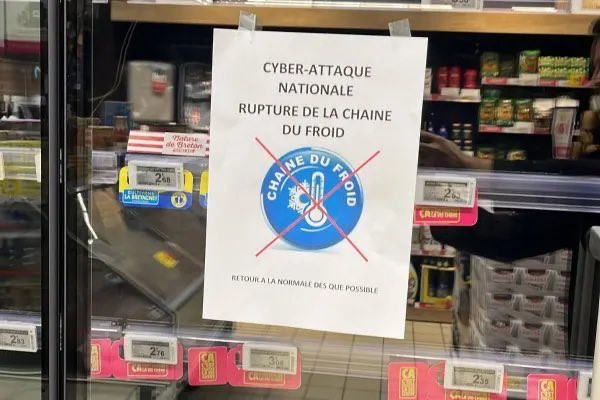
Slo-Tech - V francoskih trgovinah so se danes spopadli s hekerskim napadom na njihove hladilnike, zaradi česar so morali zavreči hrano, ki se je nedopustno segrela. Doslej so za francosko tiskovno agencijo verige E. Leclerc, Intermarche in Cooperative U potrdile, da so bile žrtve napada. Po besedah predstavnikov Cooperative U podobnega napada v preteklosti ne beležijo, predvsem ne tako ciljanega.

Prizadetih je bilo več sto trgovin, v katerih naj bi se hladilniki segreli vse do 50 °C. Hekerji so poleg spremembe termostatov izklopili tudi sisteme za opozarjanje na porast temperature, zato so bili hladilniki več ur pregreti. Po nepotrjenih informacijah so izkoristili ranljivosti v programski opremi za krmiljenje in sprožili programe za odtaljevanje.

Danfoss je potrdil, da so bili prizadeti njihovi starejši sistemi AK-SM800 in AK-SC355 ter neposodobljeni AK-SM800A. Na internetu je dostopnih približno tri tisoč naprav s to programsko opremo, med temi polovica v Franciji.

Lani so v teh napravah...
51 komentarjev

Ranljivost v WhatsAppu ogroža lastnike iPhonov in Macov

Slo-Tech - Meta je potrdila, da je v aktualni verziji odjemalcev za WhatsApp, ki tečejo na operacijskih sistemih iOS in macOS, resna luknja, ki jo je mož izrabiti brez posredovanja uporabnika (zero click). Napad izkorišča ranljivost CVE-2025-55177, s čimer operacijski sistem prelisiči v namestitev zlonamerne programske opreme, ki jo sname z internetne povezave. Problematično je zlasti avtomatično izvajanje, saj uporabnikom ni treba klikniti nobene povezave, da se napad sproži.

Ranljive so verzije WhatsApp for iOS 2.25.21.73, WhatsApp Business for iOS 2.25.21.78 in WhatsApp for Mac 2.25.21.78. Meta je potrdila, da ranljivost ni le teoretična, saj so jo hekerji že izrabili tudi v praksi. Tudi Security Lab, ki deluje pri Amnesty International in je na primer v preteklosti odkril nameščanje prisluškovalne opreme na telefone novinarjev v Srbiji, kar je počela policija, je potrdil aktivne napade. Meta zato poziva vse uporabnika, naj nemudoma nadgradijo aplikacije. Kdor je v dilemi, ali so njegovo...

7 komentarjev

Kako se hekerji izvedeli za ranljivost v SharePointu?

Slo-Tech - Ko so minule tedne hekerji množično napadali lokalne namestitve SharePointa zaradi ranljivosti, je moral Microsoft hitro izdati popravke, saj je bila škoda velika, žrtev pa več sto. Pri tem pa je bila nenavadna zlasti časovnica, saj so napadi ranljivost izrabljali na tak način, da so obšli dan pozneje izdane redne popravke (v okviru drugega tedna v mesecu oziroma Patch Tuesday). Zdelo se je, kot bi nekdo natančno vedel, kakšni bodo popravki.

To seveda ni velika skrivnost, saj so vsi člani programa MAPP o podrobnostih prihajajočih popravkov obveščeni dva tedna pred izdajo. Člani MAPP (Microsoft Active Protections Program) podpišejo pogodbe o nerazkrivanju, nato pa dobijo predčasne informacije, ki jih uporabijo za zaščito svojih strank. V tem primeru so bili popravki (vključno z CVE-2025-49704 in CVE-2025-49706) v okviru MAPP razkriti 24. junija, napadi so se začeli 7. julija, dan pozneje pa so bili popravki izdani, a so bili takoj neučinkoviti. O ranljivosti je bil Microsoft...

5 komentarjev

Huda ranljivost v Sharepointu, ki se že izkorišča

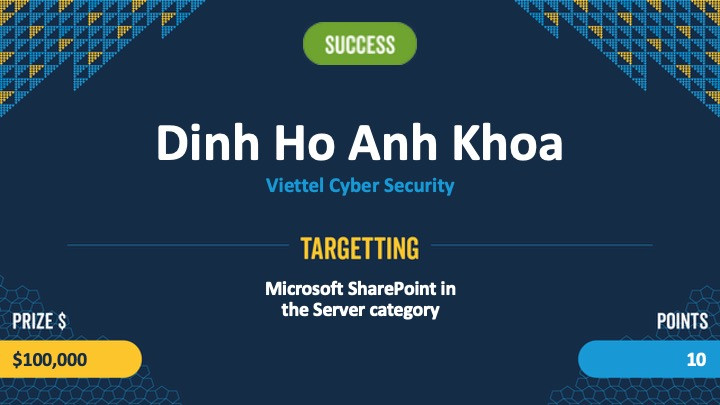
Slo-Tech - V lokalni verziji platforme Microsoft SharePoint, ki jo organizacije uporabljajo za gostovanje na lastnih strežnikih, se ta hip izkoriščata dve ranljivosti, ki do danes nista bili zakrpani. Microsoft je zato za SharePoint Subscription Edition in SharePoint 2019 izdal izredna popravka, medtem ko za SharePoint 2016 popravek še pripravljajo. Vsem uporabnikom svetujejo takojšnjo namestitev in zatem zamenjavo ključev.

Za SharePoint Server 2019 je namenjen popravek KB5002754, za SharePoint Subscription Edition pa KB5002768. Po podatkih Bleeping Computer se napadi, ki ranljivosti izkoriščajo, že vrstijo. Prizadetih je vsaj 54 organizacij, med njimi tudi agencije v Bruslju in Washingtonu. Ranljivosti imata oznaki CVE-2025-49704 in CVE-2025-49706, ki se imenujeta ToolShell. Predstavljeni sta bili že na majskem Pwn2Ownu, julijski paket popravkov pa je prinesel pomanjkljivo zaščito z novima ranljivostma CVE-2025-53770 in CVE-2025-53771.

Ranljivost ne vpliva na uporabnike, ki so naročeni na...

3 komentarji

Vdor v NSA razkril luknje v Ciscovi in drugi omrežni opremi

Slo-Tech - Še vedno odmeva vdor v NSA, ki je zdaj že potrjeno pristen. Neznani napadalci, ki so vdrli v Equation Group, ki je vrsto let sodelovala z NSA (če ni bila njen del) in je imela na svojih strežnikih njena delovna orodja, so na internet priobčili najdena orodja, ki izkoriščajo resnične ranljivosti v obstoječi programski in strojni opremi. To sta že priznala Cisco in Fortinet, po nepotrjenih navedbah pa naj bila ranljiva še vsaj Juniperjeva oprema.

Seznam vseh orodij, ki so v javno dostopnem arhivu, vsebuje ExtraBacon, ki izkorišča ranljivost v Ciscovem požarnem zidu Adaptive Security Appliance pri implementaciji SNMP. Cisco je ranljivost CVE-2016-6366 priznal in napovedal popravek. Trenutno pa so pripravili orodje, ki zazna konkretno programsko opremo iz NSA, in svetujejo...

26 komentarjev

Stuxnet, DuQu, Flame, Madi, Gauss ... Rdeči oktober!

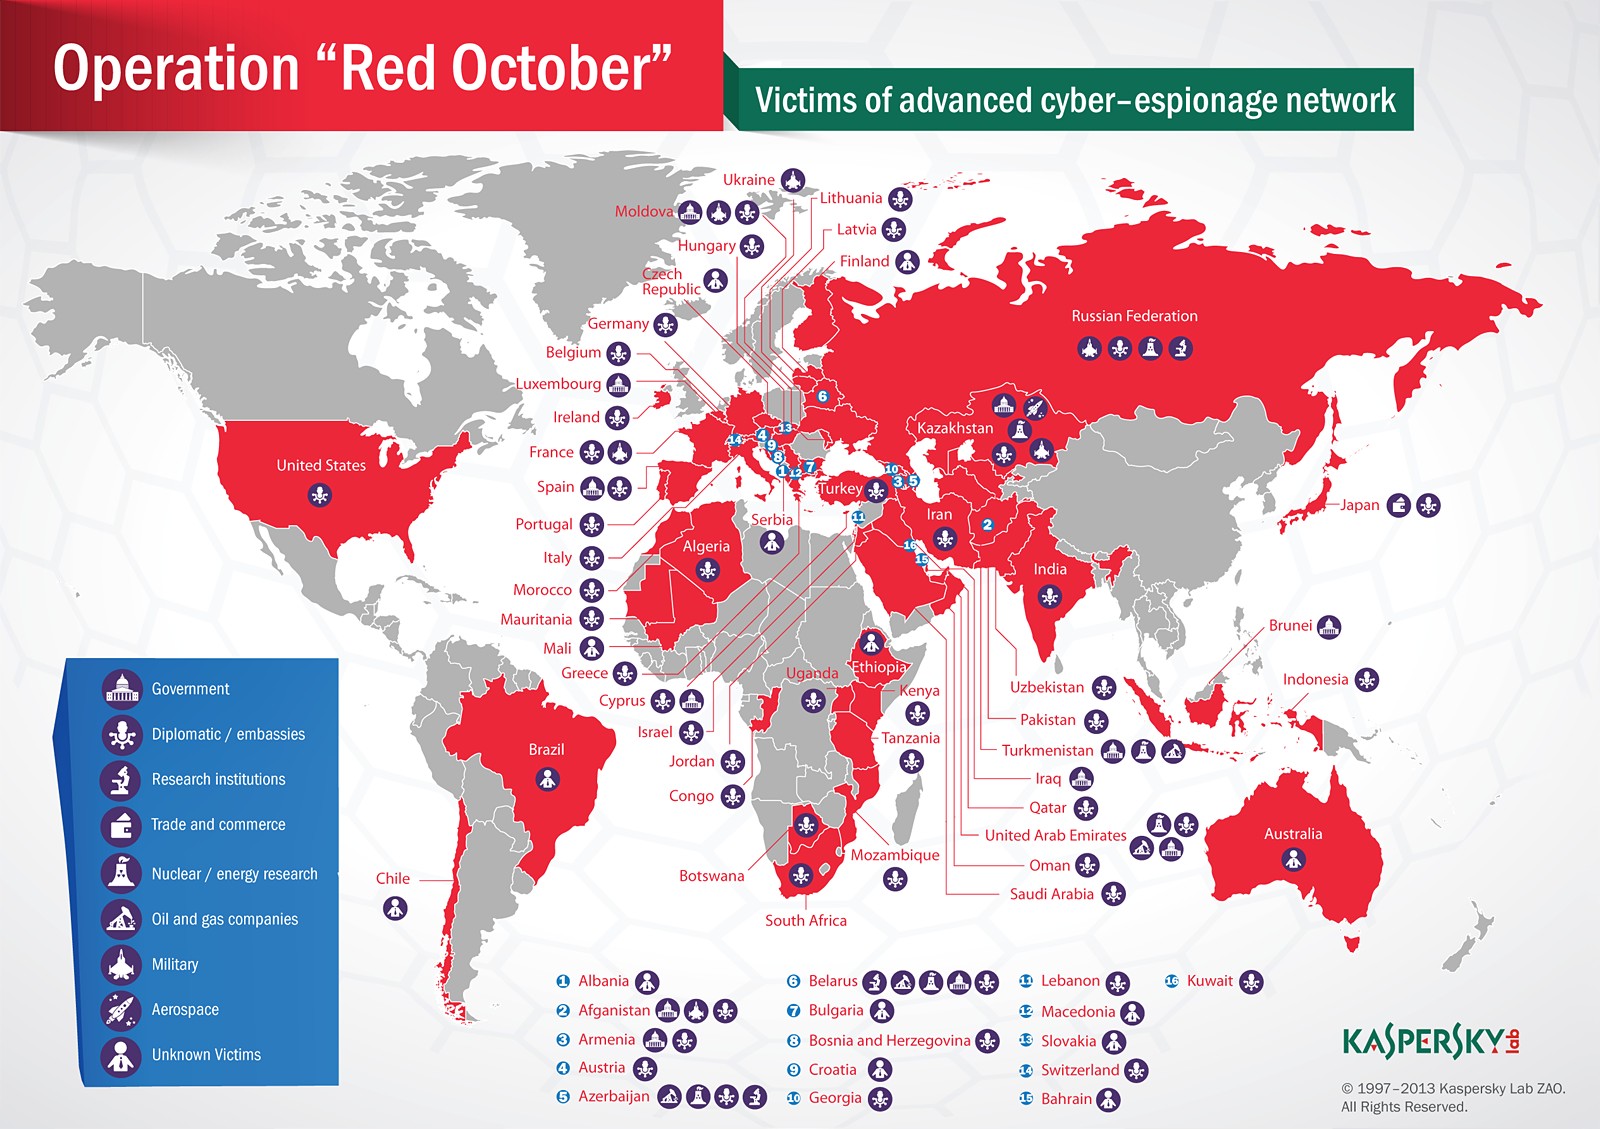
Secure List - Raziskovalci iz Kaspersky Laba so v sodelovanju z ameriškimi, romunskimi in beloruskimi CERT-i odkrili še eno ogromno prisluškovalno operacijo, s katero so neznani napadalci kompromitirali več tisoč računalnikov v Aziji in Evropi ter pet let neopaženo in neovirano kradli občutljive dokumente. Napade so poimenovali Rdeči oktober in po do sedaj zbranih podatkih niso povezani s Stuxnetom, DuQujem, Flamom, Madijem ali Gaussom, so pa primerljivo ali celo bolj dovršeni.

Preiskava se je začela lanskega oktobra, ko so nekatere stranke Kaspersky Lab opozorile na nenavadno vedenje svojih sistemov in odtekanje podatkov. Rezultati preiskave kažejo znano zgodbo. Neznani napadalci so že od leta 2007 vdirali v...

74 komentarjev