☰

»

Ranljivost php2shell se v praksi že izrablja
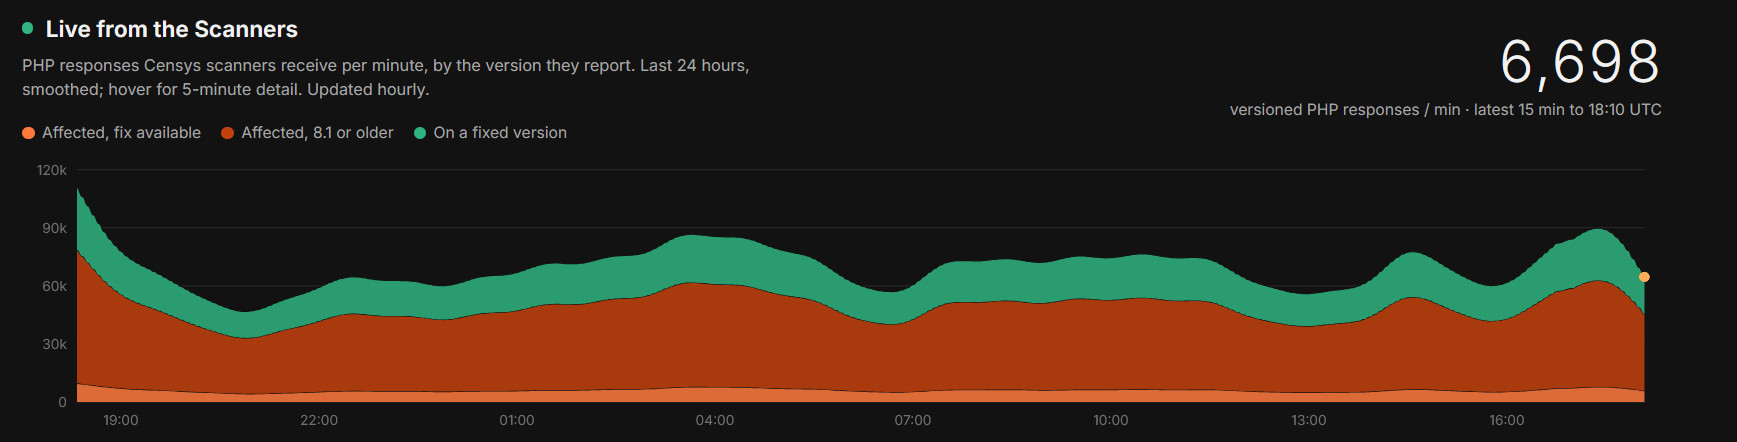
Slo-Tech - Posodobitve za PHP so že na voljo, s tem pa so podrobnosti ranljivosti php2shell široko znane. Po pričakovanjih so ju napadalci že začeli izkoriščati, pri čemer so tarče seveda neposodobljeni sistemi s starejšimi, luknjičastimi verzijami PHP. Poizkusov je bilo več milijonov, ta konec tedna pa so v treh vabah (honeypot) že odkrili prve napade. Ameriška agencija za kibernetsko varnost (CISA) je php2shell že uvrstila na seznam Known-Exploited-Vulnerabilities.

Adel Karimi, ki v podjetju Perplexity vodi oddelek za zaznavanje groženj in odzivanje, je prve napade opazil že v 26 urah po objavi ranljivosti. V prvih urah so napadi povzročali zgolj napake, v soboto zvečer pa je že beležil prve poizkuse vrivanja zlonamerne kode. Gre seveda za napade na načrtno izpostavljene sisteme, a ti pričajo, da so napadalci že začeli sistematično prečesavati splet. Kdorkoli poganja nezakrpane verzije PHP, bo prej ali slej tarča.

Čeprav so največji igralci hitro zakrpali svoje sisteme, je celotna slika...
14 komentarjev

Za ranljivost v PHP hekerji izvedeli že pred štirimi dnevi

Slo-Tech - Današnji dan je minil v znamenju mrzličnega posodabljanja PHP na spletnih straneh in drugih storitvah, potem ko je včeraj popoldne Fundacija PHP objavila popravek in podrobnosti o najhujši doslej znani ranljivosti v PHP-ju. Po prvotnih načrtih bi morali popravek objaviti šele danes, a so bili prisiljeni pohiteti, ko so v javnost pricurljale informacije o popravku. A kot kaže, so hekerji za ranljivost izvedeli vsaj štiri dni pred javno objavo.

Amazon je objavil rezultate preiskave, v kateri deli zaskrbljujoče informacije. V Amazon Threat Intelligence so ugotovili, da so se prvi poizkusi zlorabe ranljivosti PHP2Shell zgodili že 17. oktobra, torej v soboto. Za ranljivost je tedaj še veljal strogi embargo. Nadaljnje poizkuse zlorabe so zaznali 21. oktobra med 4. in 10. uro po slovenskem času, medtem ko so bili popravki objavljeni šele ob 16. uri.

Po pričakovanjih so se kmalu po objavi popravka začeli pojavljati delujoči primeri kode za napade (proof-of-concept exploits), ki so jih...

0 komentarjev

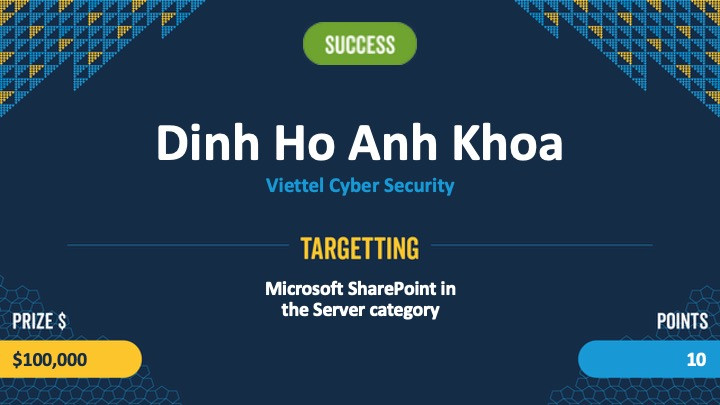
Kako se hekerji izvedeli za ranljivost v SharePointu?

Slo-Tech - Ko so minule tedne hekerji množično napadali lokalne namestitve SharePointa zaradi ranljivosti, je moral Microsoft hitro izdati popravke, saj je bila škoda velika, žrtev pa več sto. Pri tem pa je bila nenavadna zlasti časovnica, saj so napadi ranljivost izrabljali na tak način, da so obšli dan pozneje izdane redne popravke (v okviru drugega tedna v mesecu oziroma Patch Tuesday). Zdelo se je, kot bi nekdo natančno vedel, kakšni bodo popravki.

To seveda ni velika skrivnost, saj so vsi člani programa MAPP o podrobnostih prihajajočih popravkov obveščeni dva tedna pred izdajo. Člani MAPP (Microsoft Active Protections Program) podpišejo pogodbe o nerazkrivanju, nato pa dobijo predčasne informacije, ki jih uporabijo za zaščito svojih strank. V tem primeru so bili popravki (vključno z CVE-2025-49704 in CVE-2025-49706) v okviru MAPP razkriti 24. junija, napadi so se začeli 7. julija, dan pozneje pa so bili popravki izdani, a so bili takoj neučinkoviti. O ranljivosti je bil Microsoft...

5 komentarjev

Okenska ranljivost PrintNightmare še vedno straši

bleepingcomputer.com - Po tem, ko so iz Microsofta v torek poslali prve popravke za ranljivost PrintNightmare (CVE-2021-34527), so varnostni strokovnjaki ugotovili, da jo je mogoče v določenih primerih še vedno zlorabiti in prevzeti nadzor nad sistemom.

V začetku junija so pri Microsoftu z rednimi obliži pokrpali ranljivost CVE-2021-1675. Luknja je zevala v okenskem organizatorju tiskanja (print spooler) in je napadalcem omogočala pridobitev administratorskih privilegijev. Toda nato je prišlo do komedije zmešnjav: teden dni kasneje sta raziskovalca Zhiniang Peng in Xuefeng Li ugotovila, da je mogoče ranljivost izkoristiti tudi za izvajanje kode na daljavo. Ker sta menila, da je težava že odpravljena, sta koncept zlorabe javno objavila, nakar se je izkazalo, da sta v resnici naletela na povsem novo, ločeno ranljivost - CVE-2021-34527, ki sta jo poimenovala PrintNightmare. Ta zlikovcem na daljavo omogoča vdor v krmilnik domen (domain controller), če je ciljni računalnik povezan v internet in daje na...

7 komentarjev

Izsiljevalski napad skupine REvil ni omejen na ZDA

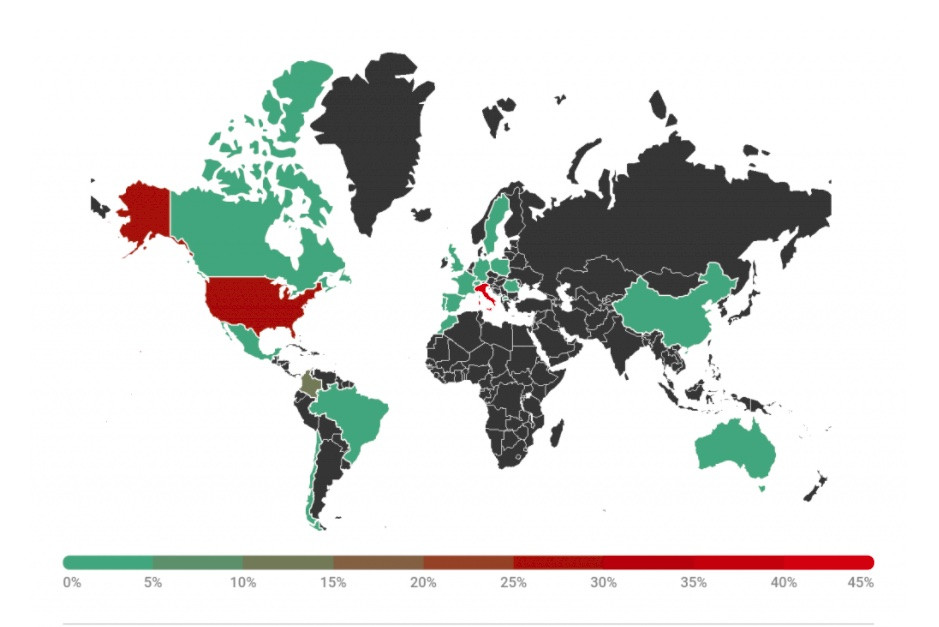
zemljevid napadenih področij po podatkih firme Kaspersky

vir: Ars Technica
ZDNet - Na dan prihajajo nove podrobnosti izsiljevalskega napada ruske grupe REvil, ki se je pričel v petek in je zlorabil ranljivost v programski opremi firme Kaseya. Potencialno je na udaru do 1500 podjetij, ki prihajajo tudi iz Evrope in Azije, zlikovci pa za univerzalni ključ zahtevajo petdeset milijonov dolarjev.

Letošnji ameriški praznik dneva neodvisnosti so varnostni strokovnjaki preždeli pred zasloni in s kavo v rokah, kajti na predvečer prazničnega vikenda, 2. julija, je zloglasna ruska hekerska združba REvil sprožila obsežen ransomware napad na mnoga podjetja, najprej prvenstveno v Združenih državah. Vektor napada je bila programska oprema VSA ameriškega podjetja Kaseya, ki jo njene stranke, to so upravljalci omrežij, uporabljajo za upravljanje računalniških sistemov podjetij in njihov nadzor na daljavo. Čez vikend so nepridipravi javno objavili zahtevo po odkupnini v višini 70 milijonov ameriških dolarjev v zameno za univerzalno orodje za odklep ugrabljenih podatkov, ki pa naj...

7 komentarjev

Spectre in Meltdown še vedno nista odpravljena

Slo-Tech - Težave z ranljivostma Spectre in Meltdown še vedno povzročajo glavobole proizvajalcem in uporabnikom, saj so nekatere rešitve kratko malo škodljive. Microsoft je danes izdal izven običajnega termina še drugi izredni popravek, ki izključi zaščito pred drugo inačico Spectra. Razlog je teden dni star Intelovo opozorilo, da popravek povzroča preveliko število nepričakovanih ponovnih zagonov (računalniki se torej rušijo). V objavi poslovnih rezultatov pa so mimogrede omenili še, da lahko popravek za ranljivost Spectre povzroči zmanjšanje zmogljivosti, ponovne zagone, izgubo ali okvaro podatkov ali nepričakovano obnašanje računalnika.

Microsoftov popravek tako onemogoči popravek Spectre, kar računalnik sicer naredi ranljiv, a...

47 komentarjev

Cene za ranljivosti v programski opremi rastejo

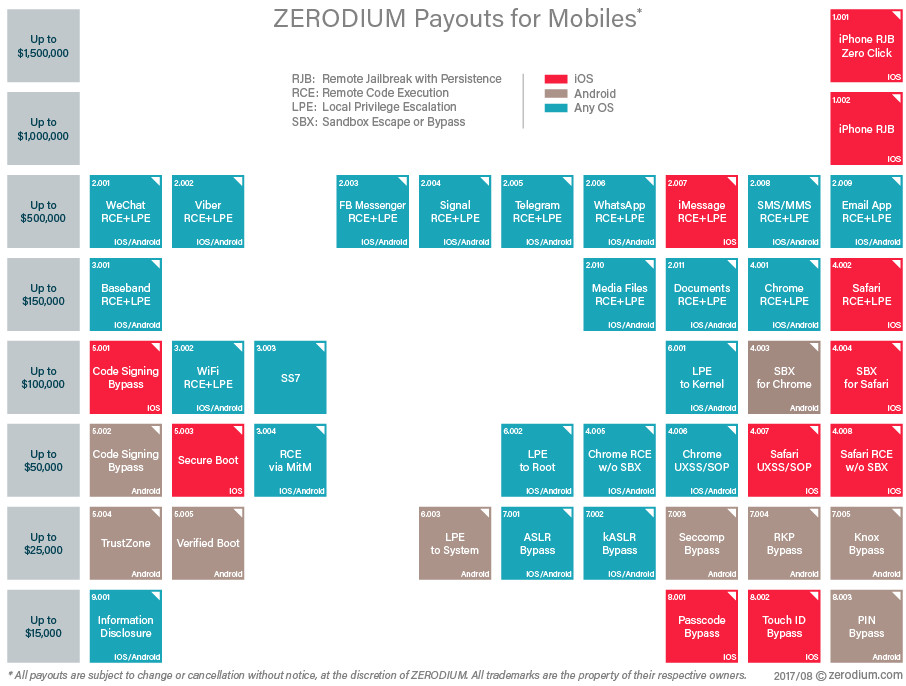
Slo-Tech - Podjetje Zerodium, ki se ukvarja z iskanjem, nakupovanjem in prodajo ranljivosti v programski opremi, je včeraj znatno povišalo cene, po katerih je pripravljeno odkupiti ranljivosti v različni programski opremi. Nekateri to vidijo kot znak, da postaja programska oprema čedalje varnejša in da so ranljivosti čedalje redkejše, drugi pa se bojijo, da to kaže na povečano povpraševanje po ranljivostih s strani državnih agencij.

Zerodium je ustanovil francoski strokovnjak za računalniško varnost Chaouki Bekrar, ki je bil pred tem ustanovil tudi skupino VUPEN, ki je bila znana kot eden najbolj plodnih udeležencev hekerskih tekmovanj, kot je Pwn2Own. VUPEN je odkrite ranljivosti tudi prodajal,...

6 komentarjev